Privacy Manifest iOS : ce qu’il faut déclarer dans PrivacyInfo.xcprivacy
Votre application intègre un SDK de paiement, un SDK de statistiques, peut-être une régie publicitaire et un outil de support. Arrive le moment de remplir la fiche de confidentialité dans App Store Connect, et une question toute bête reste alors sans réponse : que collecte au juste chacune de ces briques ? Pendant des années, on devait écrire aux éditeurs un par un et espérer une réponse claire.
Le manifeste de confidentialité règle cette question pour vous. Il s’agit d’un fichier nommé PrivacyInfo.xcprivacy, au format property list, qu’on crée depuis le navigateur de Xcode. Dans ce fichier, l’éditeur du SDK déclare ce qu’il collecte et pourquoi, si la donnée est rattachée à l’utilisateur et si elle sert au suivi publicitaire. Vous pouvez également en écrire un pour votre propre application.
Ce guide passe en revue les trois blocs à remplir : les types de données collectées, les domaines de suivi et les API à raison requise. On verra ensuite comment Xcode rassemble le tout dans un rapport PDF, puis quels contrôles bloquent aujourd’hui une soumission mal déclarée.
Les points essentiels à retenir
- Le manifeste s’appelle
PrivacyInfo.xcprivacy, se crée depuis le navigateur de Xcode et utilise exactement le vocabulaire des fiches de confidentialité de l’App Store. - Chaque type de donnée collecté se décrit par quatre informations : la catégorie, le rattachement à l’utilisateur, l’usage à des fins de suivi, et la liste des finalités.
- Un domaine déclaré comme domaine de suivi est automatiquement bloqué par iOS 17 tant que l’utilisateur n’a pas donné son accord au suivi.
- Les API à raison requise ne sont accessibles que pour des motifs approuvés par Apple, et ces motifs se déclarent dans le manifeste.
- Xcode produit un rapport de confidentialité en PDF qui rassemble les manifestes de toutes les dépendances : c’est la pièce à garder sous les yeux au moment de remplir App Store Connect.
Ce que le manifeste répond à votre place
Les fiches de confidentialité de l’App Store répondent à trois questions que se pose n’importe quel utilisateur avant de télécharger : quelles catégories de données l’application collecte-t-elle, ces données servent-elles à le suivre, et sont-elles rattachées à son identité ? Ces trois questions structurent l’affichage sur la fiche produit, et elles structurent aussi le manifeste.
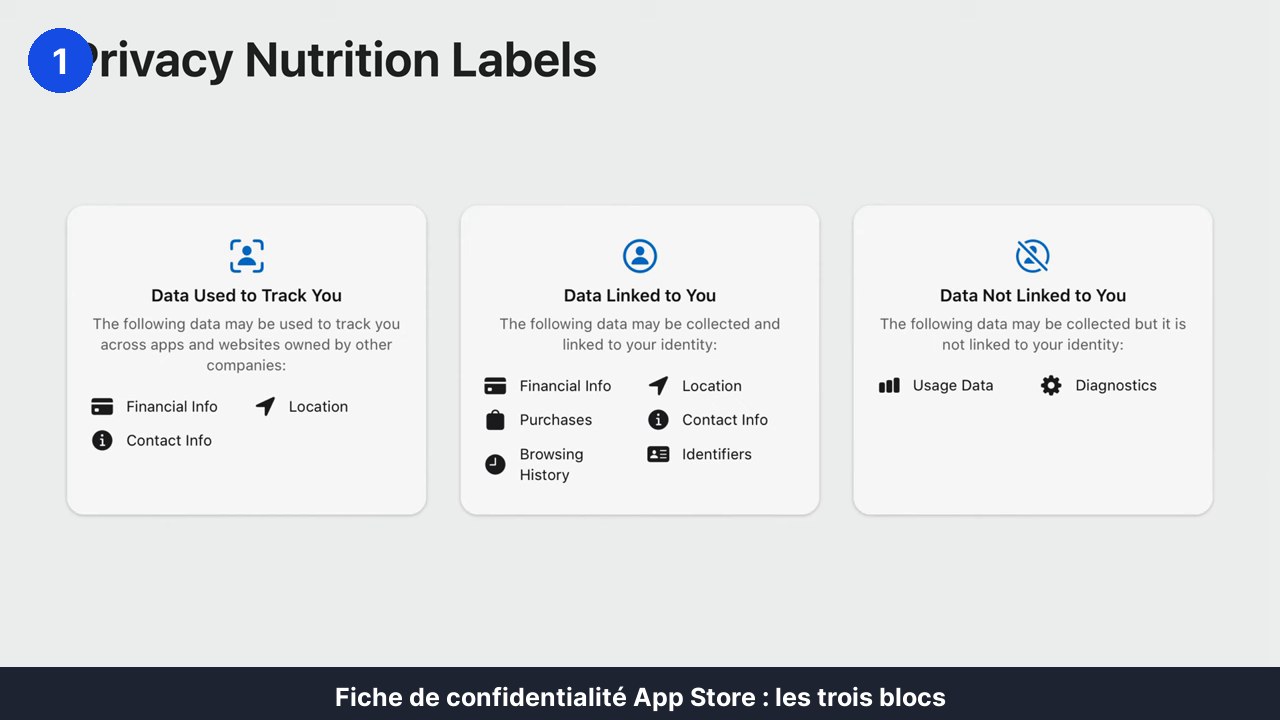
Un point souvent mal compris : selon les règles de revue de l’App Store, vous êtes responsable de tout le code présent dans votre application, y compris celui que vous n’avez pas écrit. Les pratiques de collecte et de suivi d’un SDK tiers sont donc les vôtres aux yeux d’Apple. Or une bonne part de l’histoire de confidentialité d’une application se joue précisément dans ces dépendances.
Tout l’intérêt du dispositif est là : plutôt que de deviner, vous lisez le manifeste fourni par l’éditeur. Si vous préparez actuellement votre première mise en ligne, le sujet rejoint directement notre tutoriel sur la publication d’une application sur l’App Store, car la fiche de confidentialité se remplit à la même étape.
Déclarer les types de données collectées, entrée par entrée
Ouvrez le fichier dans Xcode : vous avez devant vous un éditeur de property list classique. Placée à la racine, la clé de configuration de confidentialité contient un tableau des types de données collectées. Chaque entrée y décrit une catégorie, une seule.
Pour chaque entrée, quatre informations sont attendues :
- La catégorie de donnée collectée, à prendre dans la liste d’Apple : nom, identifiant utilisateur, photos ou vidéos, données publicitaires, etc.
- Le rattachement à l’utilisateur, qui dit si la donnée est associée à son identité.
- L’usage à des fins de suivi, tel que l’entend la politique de transparence du suivi des applications.
- Les finalités, listées dans un tableau, comme le fonctionnement de l’app ou la personnalisation du produit.
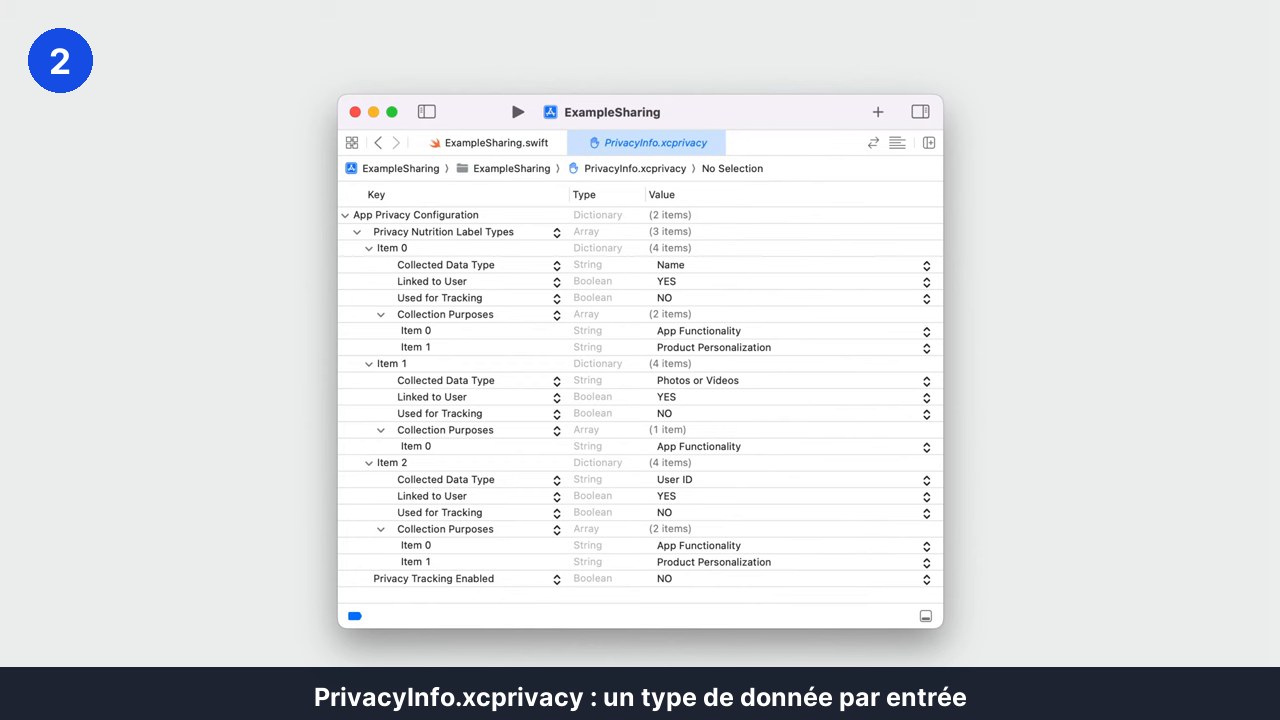
L’exemple ci-dessus se lit sans effort. Ce SDK de partage déclare ne pas faire de suivi. Il collecte le nom et l’identifiant utilisateur, rattachés à la personne, pour le fonctionnement de l’app et la personnalisation du produit. Il collecte aussi des photos ou vidéos, rattachées également, mais uniquement pour le fonctionnement de l’app. En une minute de lecture, vous savez quoi cocher dans App Store Connect.
On retrouve exactement le vocabulaire des fiches de confidentialité, si bien que la documentation développeur d’Apple sur les détails de confidentialité d’une app sert de référence dans les deux cas. Un réflexe reste à prendre : comparer ce qui est déclaré avec ce que vous observez du SDK. Quand un manifeste annonce zéro collecte alors que la brique en question affiche des publicités personnalisées, il mérite qu’on interroge son éditeur. Ce type de contrôle trouve sa place dans le cahier des charges de l’application, tout comme la liste des dépendances autorisées.
Générer le rapport de confidentialité avant de remplir App Store Connect
Avec quinze dépendances dans le projet, lire les manifestes un par un devient vite fastidieux. Xcode 15 sait les regrouper. Lorsque vous construisez l’application en vue de la soumettre, il agrège tous les manifestes présents dans le projet et génère un rapport qui résume les usages déclarés.
La manipulation tient en trois gestes :
- Ouvrez l’Organizer de Xcode, onglet des archives.
- Pour afficher le menu contextuel, faites un clic droit sur l’archive concernée.
- Choisissez « Generate Privacy Report ».
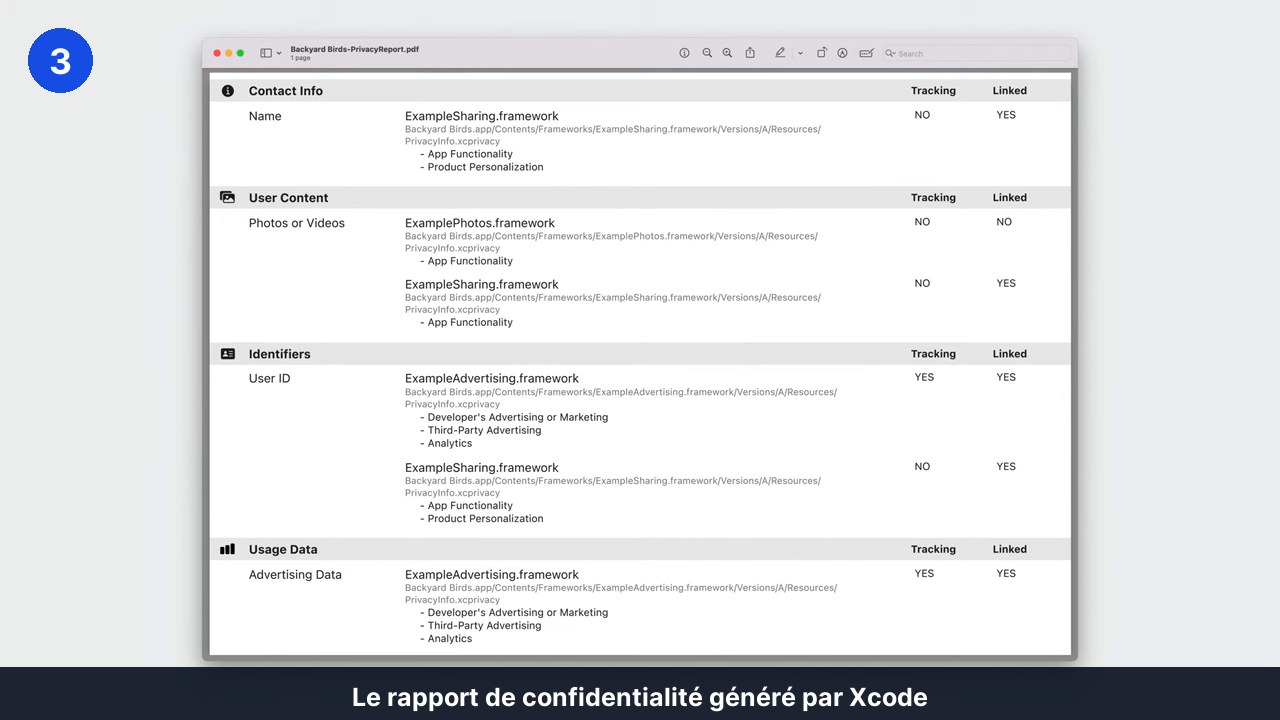
On obtient un PDF construit comme une fiche de confidentialité, avec une section par catégorie. Chaque ligne indique le framework responsable de la collecte, le chemin de son manifeste, les colonnes de suivi et de rattachement, puis les finalités. D’un coup d’œil, vous repérez que telle donnée est collectée par deux briques distinctes, l’une pour la publicité, l’autre pour le fonctionnement.
Gardez ce rapport ouvert à côté du formulaire d’App Store Connect, et régénérez-le à chaque montée de version d’un SDK. C’est le moyen le plus simple de ne pas laisser votre fiche de confidentialité dériver pendant que les dépendances évoluent, un poste de travail qui compte dans le coût de maintenance d’une application mobile.
Déclarer les domaines de suivi de votre application
Voici le scénario qui coûte cher. Beaucoup de SDK vérifient d’eux-mêmes l’autorisation de suivi avant de suivre qui que ce soit. D’autres comptent sur vous pour désactiver le suivi à la main quand l’utilisateur a refusé, parfois via une fonction de leur bibliothèque, parfois via un réglage de configuration. Tant que vous n’avez rien demandé, la brique suit par défaut. Personne n’a voulu ça, et pourtant la connexion part.
La parade est maligne. Tout manifeste qui déclare faire du suivi liste aussi ses domaines de suivi. À partir d’iOS 17, si l’utilisateur n’a pas accordé l’autorisation, le système bloque automatiquement les connexions vers ces domaines, qu’ils figurent dans un manifeste de SDK ou dans celui de votre application. Même quand une ligne de configuration a été oubliée, le système préserve l’intention de ne pas suivre.
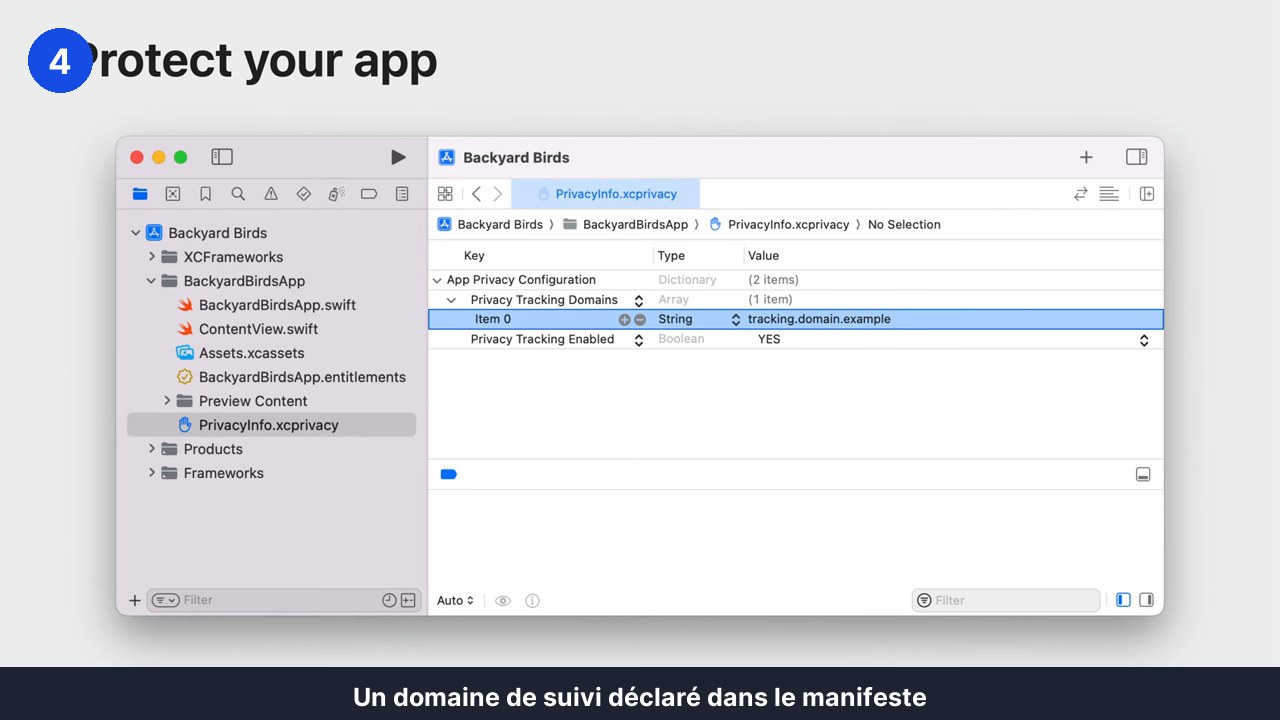
Cas fréquent : un domaine qui sert à la fois au suivi et à des fonctions normales. Le bloquer en entier casserait l’application ; ne rien déclarer laisserait passer le suivi. Mieux vaut alors répartir les fonctions sur deux noms d’hôtes distincts, par exemple tracking.example.com d’un côté et non-tracking.example.com de l’autre, et ne déclarer que le premier comme domaine de suivi. Quand le domaine appartient à un éditeur tiers, c’est à lui qu’il faut réclamer cette séparation.
Repérer un domaine oublié avec l’instrument Points of Interest
Comment savoir si votre application contacte un domaine de suivi sans que vous l’ayez prévu ? Depuis Xcode 15, l’instrument Points of Interest repère pendant vos tests les connexions vers des domaines susceptibles de suivre les gens sur plusieurs applications et sites afin d’en tirer un profil.
Combien coûterait votre application ?
Un devis estimatif détaillé en six questions, à partir des fourchettes de notre guide des prix.
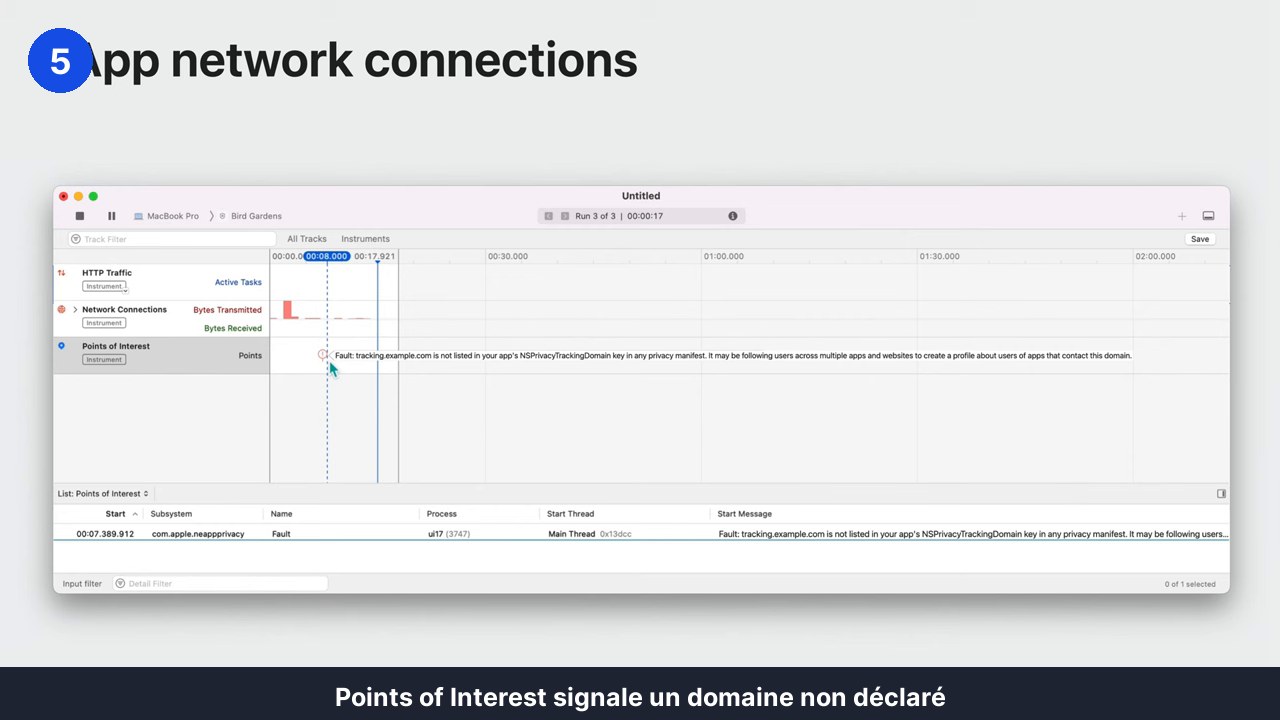
Le message est explicite : il donne le domaine, l’horodatage, le processus concerné, et indique que ce domaine n’est listé comme domaine de suivi dans aucun manifeste de l’application. À vous de trancher ensuite, puisque l’outil signale sans juger. Si ce domaine sert bien au suivi au sens de la politique de transparence, deux issues seulement : vous le déclarez dans votre manifeste, ou vous demandez à l’éditeur du SDK de le déclarer dans le sien.
Planifiez une passe de test spécifique, écrans sensibles compris, avec un appareil sur lequel l’autorisation de suivi a été refusée. Cette étape gagne à être automatisée dans votre chaîne d’intégration, à côté des tests présentés dans notre guide Fastlane et CI/CD mobile.
Les API à raison requise : déclarer la catégorie et le motif
Avec l’accord de l’utilisateur, le suivi est autorisé. L’empreinte d’appareil, elle, ne l’est jamais. Utiliser des signaux du téléphone pour identifier l’appareil ou la personne reste interdit, que l’autorisation de suivi ait été accordée ou non.
La difficulté : certaines API légitimes rendent de vrais services tout en pouvant être détournées à cette fin. Apple les a donc classées en catégories et publie pour chacune une liste de motifs approuvés. Prenez l’API qui renvoie l’espace libre du système de fichiers. Parmi ses motifs approuvés, l’un couvre le contrôle de l’espace disponible avant l’écriture de fichiers, soit précisément l’usage honnête que vous en faites.
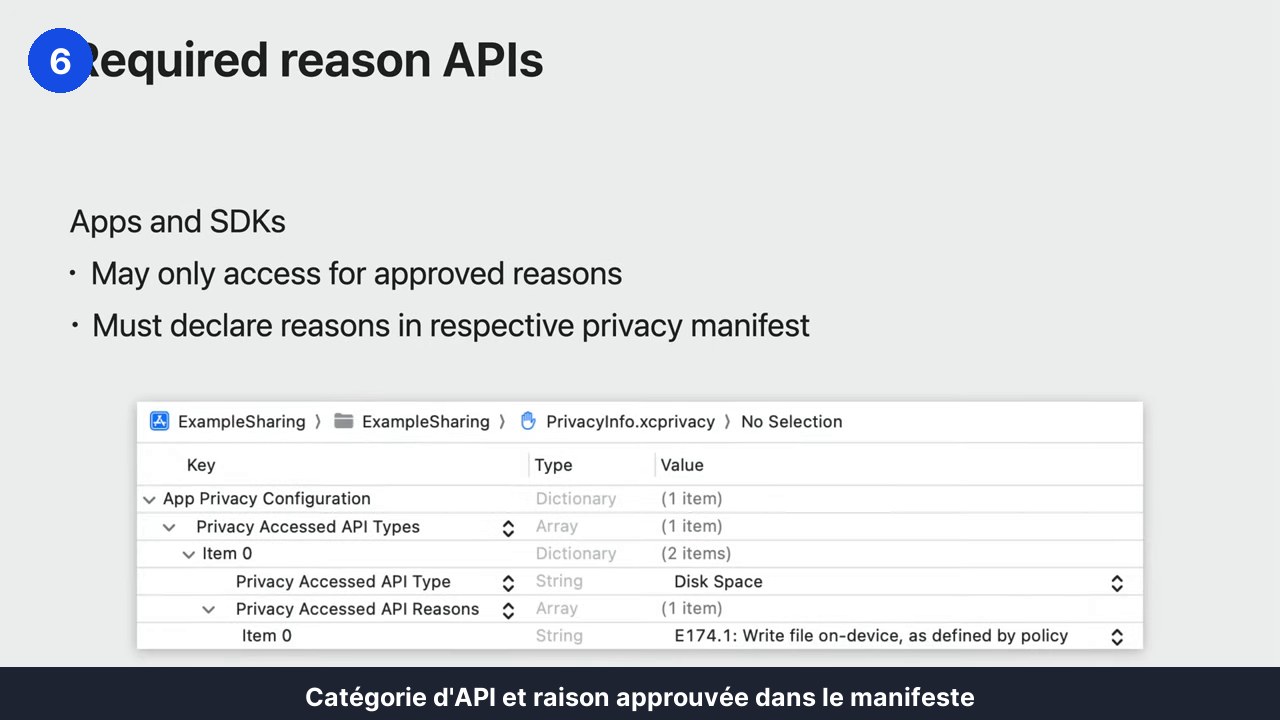
La déclaration se fait en deux temps dans le manifeste : d’abord la catégorie d’API accédée, ensuite le tableau des motifs, chacun repris tel quel depuis la liste publiée par Apple. Sur la capture, la catégorie porte sur l’espace disque et le motif correspond à l’écriture de fichiers sur l’appareil. L’ensemble obéit à trois règles :
- L’accès n’est permis que pour les motifs approuvés de la catégorie.
- Les données renvoyées par ces API ne peuvent servir à rien d’autre que le motif déclaré.
- Application ou SDK, chacun doit déclarer la catégorie et la totalité de ses motifs.
Le nombre total d’API concernées reste faible, mais il y a de fortes chances que votre projet en utilise au moins une, souvent sans le savoir, via une dépendance. Si aucun motif approuvé ne couvre votre cas d’usage et que celui-ci profite directement à l’utilisateur, la documentation d’Apple renvoie vers un formulaire de retour pour le signaler.
Ce que montrent les écrans, fonction par fonction
Les captures ci-dessous proviennent de fiches App Store françaises. On s’en sert ici pour rattacher chaque écran aux déclarations qu’il implique, car une promesse d’écran finit toujours par se traduire quelque part en une ligne de manifeste.
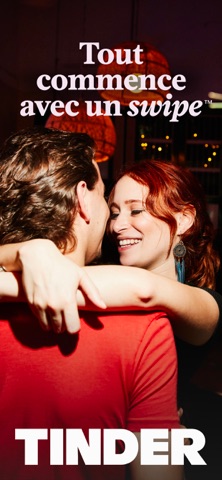
Ce qu’on voit : une photo plein cadre, une promesse en quelques mots et le nom de la marque, sans champ ni bouton visible. Le geste : faire défiler la fiche App Store, puis toucher le bouton d’installation. Le lien vers l’écran suivant : cet écran joue le rôle de déclencheur externe, il crée l’attente sans rien demander. Côté confidentialité, rien n’est encore collecté, mais la suite du parcours réclamera un identifiant et des photos, deux catégories qui devront apparaître dans la déclaration. La fiche du modèle d’application de rencontre détaille le reste du parcours.
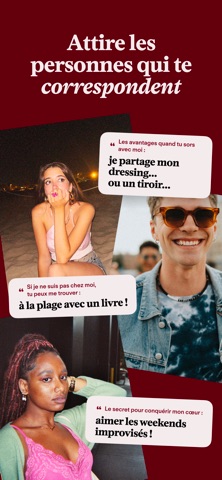
Ce qu’on voit : trois portraits avec des bulles qui citent des réponses de profil, sous un titre qui promet des correspondances pertinentes. Le geste : poursuivre le défilement, puis, plus tard, remplir son propre profil. Le lien vers l’écran suivant : il s’agit ici de l’investissement au sens de Hooked (2014) : chaque réponse ajoutée rend le profil plus utile, et le départ plus coûteux. Rédigé par l’utilisateur, ce contenu relève du contenu utilisateur, une catégorie à déclarer avec son rattachement à l’identité et ses finalités.
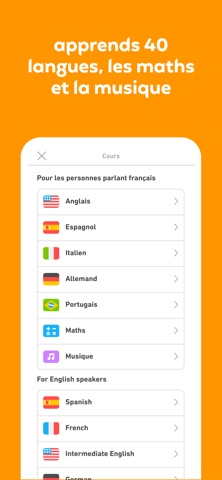
Ce qu’on voit : une liste de cours, avec drapeaux et chevrons, répartie en sections selon la langue que parle l’utilisateur. Le geste : parcourir la liste, puis toucher une ligne pour commencer. Le lien vers l’écran suivant : ce choix est l’action initiale, légère et réversible, qui conduit tout droit à la première leçon. Une langue d’interface présélectionnée suppose une détection côté appareil, d’où une vigilance particulière sur les API à raison requise qui servent à personnaliser cet écran.
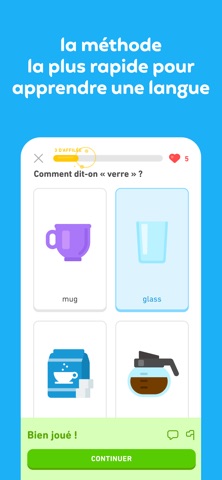
Ce qu’on voit : une question de traduction, quatre vignettes dont l’une est sélectionnée, une barre de progression, un compteur de vies, un bandeau de félicitations et un bouton de validation. Le geste : toucher la bonne image, lire le retour, passer à la suite. Le lien vers l’écran suivant : la récompense tombe aussitôt et change d’un exercice à l’autre, ce qui donne envie d’enchaîner. Toute interaction alimente des statistiques d’usage, une catégorie presque toujours présente dans le rapport de confidentialité dès qu’un outil d’analyse est intégré. On trouve le détail du parcours sur la fiche du modèle d’application d’apprentissage.
Les erreurs fréquentes avant la soumission
- Prendre le manifeste d’un SDK pour argent comptant. Ce document rend compte de ce que son éditeur a déclaré. Confrontez-le à ce que fait réellement la brique, en particulier quand elle affiche de la publicité.
- Oublier le manifeste de sa propre application. Les SDK ne sont pas les seuls concernés : votre code, lui aussi, accède à des API à raison requise et contacte parfois des domaines de suivi.
- Déclarer un domaine mixte en entier. Le blocage touche l’ensemble du nom d’hôte, y compris les fonctions normales. Avant de déclarer, séparez les hôtes.
- Ne tester qu’avec l’autorisation de suivi accordée. C’est justement quand elle a été refusée que les cas limites apparaissent.
- Ignorer les SDK à fort impact sur la vie privée. Ces dépendances figurent sur une liste que publie Apple. Toute application qui en embarque une doit contenir une copie du SDK accompagnée de son manifeste, et ce SDK doit être signé. Xcode 15 prend en charge les signatures de SDK. Signer reste une bonne pratique pour toutes vos dépendances.
- Croire que c’est optionnel. Le dispositif est entré en vigueur progressivement : des courriels d’information dès l’automne 2023, puis l’intégration à la revue App Store au printemps 2024. Désormais, il faut corriger tout manquement avant de pouvoir soumettre une nouvelle version.
Questions fréquentes
Faut-il un manifeste si mon application ne collecte rien ?
Si votre code n’accède à aucune API à raison requise et ne contacte aucun domaine de suivi, vous n’avez rien à déclarer de ce côté. Dans les faits, une seule dépendance suffit à changer la situation, et le rapport de confidentialité généré par Xcode demeure le moyen le plus rapide de savoir où vous en êtes.
Comment réagir si un éditeur ne fournit pas de manifeste ?
Réclamez-le : l’éditeur peut ajouter un manifeste aux versions existantes de son SDK sans attendre une nouvelle mouture majeure. Quand la dépendance fait partie des SDK à fort impact sur la vie privée, la demande devient non négociable, car votre soumission dépend du manifeste et de la signature.
Le manifeste remplace-t-il la fiche de confidentialité dans App Store Connect ?
Non. Il faut toujours remplir la fiche de confidentialité dans App Store Connect, puisque c’est elle que voient les utilisateurs. Le manifeste et le rapport PDF vous aident à la remplir correctement, sans deviner ce que font vos dépendances.
Le blocage des domaines de suivi peut-il casser une fonction de l’app ?
Oui, dès lors qu’un domaine déclaré comme domaine de suivi sert également à des fonctions normales. D’où l’intérêt de séparer les hôtes en amont. Avec l’autorisation refusée, une passe de test vous montre tout de suite ce qui casse. Prévoir le budget de cette vérification fait partie des postes abordés dans notre guide des prix d’une application mobile.
Quiz : avez-vous tout retenu ?
Comment s’appelle le fichier de manifeste de confidentialité ?
- Privacy.plist
- PrivacyInfo.xcprivacy
- Info.privacy
- AppPrivacy.xcconfig
Ce fichier s’appelle PrivacyInfo.xcprivacy et on le crée directement depuis le navigateur de Xcode. Comme c’est une property list, un clic ouvre un éditeur à clés et valeurs.
Que se passe-t-il quand l’utilisateur refuse le suivi et qu’un domaine de suivi est déclaré ?
- L’application est rejetée à la revue
- Un avertissement s’affiche dans la console
- iOS bloque automatiquement les connexions vers ce domaine
- Le SDK concerné est désactivé en entier
Depuis iOS 17, les connexions vers les domaines de suivi déclarés dans un manifeste du projet restent bloquées tant que l’autorisation n’a pas été accordée. Le blocage vise le domaine seul, et non la dépendance entière.
Quelle pratique reste interdite même avec l’accord de l’utilisateur ?
- La publicité personnalisée
- Le partage de données avec un partenaire
- L’empreinte d’appareil
- La collecte de l’identifiant utilisateur
Identifier l’appareil ou la personne à partir de signaux du téléphone n’est jamais autorisé, que l’autorisation de suivi ait été accordée ou refusée. C’est ce qui justifie l’existence des API à raison requise.
Où générer le rapport de confidentialité d’un projet ?
- Dans App Store Connect, onglet Confidentialité
- Dans l’Organizer de Xcode, depuis le menu contextuel d’une archive
- Dans les réglages du projet Xcode
- Dans l’instrument Points of Interest
On demande le rapport depuis l’Organizer de Xcode, par un clic droit sur l’archive concernée. Il sort en PDF, avec la structure d’une fiche de confidentialité.
Vous hésitez sur le périmètre à déclarer ou sur les dépendances à garder ? Demandez un devis d’application mobile, puis comparez les réponses ligne par ligne.
Besoin d’un avis technique sur votre projet d’application ?
Digital Unicorn, agence d’applications mobiles présentée dans ce guide, propose un avis technique gratuit pour situer votre projet : périmètre, technologies, ordre de grandeur budgétaire.
Pour une demande, le formulaire de devis de ce site. Le 06 32 64 24 80 est le numéro public de l’agence.
Cadre du projet, ensuite
Un tutoriel store ou technique ne remplace pas un cahier des charges. Quand le périmètre existe (deux stores, un back-office, un paiement), ouvrez le modèle de CDC, les fourchettes du guide des prix, et la grille de devis. Les captures annotées de nos articles suivent la même logique que l’analyse d’écrans du CDC : une source réelle, une exigence écrite, pas une moodboard.
Fourchettes HT, France : MVP 15 000 à 40 000 €, ambition moyenne 40 000 à 120 000 €, complexe 120 000 à 300 000 €. Maintenance 15 à 20 % par an.
Par la rédaction d’Agence Application Mobile. Article publié le 25 octobre 2026.