PGSSI-S : les référentiels de sécurité des systèmes d’information de santé
Dossier mis à jour le 15 septembre 2026. Références réglementaires citées et datées, relues à chaque millésime.
La politique générale de sécurité des systèmes d’information de santé est le corpus de référence français en la matière. Elle ne délivre aucun label et ne certifie personne. C’est une politique publique, portée par l’Agence du numérique en santé, déclinée en référentiels et en guides que les acheteurs hospitaliers, les établissements et les programmes de financement reprennent à leur compte. Pour un éditeur, l’enjeu est concret : ces documents décrivent, fonction par fonction, ce que votre logiciel doit savoir faire pour être acceptable dans un environnement de soins.
Un corpus par thèmes, décliné en paliers
La PGSSI-S ne se lit pas comme une norme unique. C’est une bibliothèque : des principes fondateurs, des référentiels thématiques et des guides pratiques, chacun consacré à un sujet précis. On y trouve l’identification des acteurs de santé, l’identification des patients, l’authentification, l’imputabilité, la gestion des habilitations, la sécurité des équipements, l’intégrité et la disponibilité des données.
La particularité du corpus est le raisonnement par paliers. Chaque référentiel décrit plusieurs niveaux de maturité, du plus élémentaire au plus exigeant, et indique le niveau attendu selon le contexte d’usage et la sensibilité des données. Cette gradation est ce qui rend la PGSSI-S utilisable par un éditeur : elle vous dit où vous en êtes et quel palier vous devez viser pour un usage donné, au lieu de vous opposer un tout ou rien.
Le corpus est révisé au fil des programmes nationaux. Certains documents ont été mis à jour, d’autres remplacés : avant de bâtir une exigence produit sur un référentiel précis, vérifiez la version en vigueur publiée par l’Agence du numérique en santé.
Identifier et authentifier les personnes, la brique la plus structurante
Le corpus distingue l’identification, qui consiste à savoir qui prétend agir, et l’authentification, qui consiste à en apporter la preuve. Pour les professionnels, l’identification repose sur les répertoires nationaux et sur les identifiants qui en découlent. Un compte créé librement dans votre application, sans rattachement à une identité professionnelle vérifiée, se situe au palier le plus bas et ferme la plupart des usages en établissement.
L’authentification suit la même logique de paliers. Le mot de passe seul est considéré comme faible. La carte de professionnel de santé, ou une authentification équivalente à deux facteurs, correspond au niveau attendu pour l’accès aux données de santé. La fédération d’identité via Pro Santé Connect permet d’atteindre ce niveau sans réimplémenter la gestion des cartes dans votre produit, ce qui est en général le chemin le plus court.
Le cas du patient obéit à d’autres règles. L’identifiant national de santé sert à rapprocher les données, pas à authentifier la personne. Prévoyez un parcours distinct, avec son propre niveau de garantie.
Imputabilité : rattacher chaque action à une personne physique
L’imputabilité est le point où beaucoup de produits échouent. Le principe est simple : toute action sur une donnée de santé doit pouvoir être rattachée à une personne physique identifiée, pas à un service, pas à un compte de secrétariat partagé, pas à un compte technique. Cela suppose des comptes nominatifs, une journalisation fiable et une conservation protégée des journaux.
- Journaliser l’identité de l’auteur, l’horodatage, la nature de l’action et l’objet concerné, pour les consultations comme pour les modifications.
- Rendre les journaux inaltérables par les utilisateurs de l’application, y compris par les comptes d’administration fonctionnelle.
- Définir une durée de conservation cohérente avec les obligations applicables, et la documenter.
- Prévoir une interface de consultation des traces pour le responsable de traitement, et un export exploitable en cas de contrôle.
Habilitations, intégrité et confidentialité dans le code
La gestion des habilitations traduit un principe de moindre privilège. Chaque rôle reçoit les droits nécessaires à sa fonction, ni plus, ni moins, et l’attribution comme le retrait suivent une procédure écrite. Le point souvent négligé est la sortie : un professionnel qui quitte l’établissement doit perdre ses accès sans délai, ce qui suppose que votre produit expose une opération de désactivation utilisable par l’administrateur local.
La confidentialité passe par le chiffrement des flux et des données au repos, le cloisonnement des environnements de développement, de recette et de production, et une gestion des secrets qui ne repose pas sur des valeurs écrites dans le code ou dans un fichier de configuration versionné. Les jeux de données de test ne contiennent pas de données réelles, sauf procédure d’anonymisation documentée et validée.
L’intégrité et la disponibilité relèvent en partie de l’hébergeur, jamais entièrement. La sauvegarde, la restauration réellement testée et les contrôles d’intégrité applicatifs sont partagés. Écrivez ce partage dans le contrat plutôt que de le découvrir pendant un incident.
Pourquoi la PGSSI-S décide de vos ventes
La PGSSI-S n’est pas un texte réglementaire, et pourtant elle conditionne l’accès au marché. Les référentiels du programme Ségur du numérique en santé s’appuient sur ses exigences pour définir ce qu’un logiciel doit démontrer avant d’être référencé, et donc avant que son déploiement chez le client soit financé. Un produit qui ne sait pas s’authentifier au bon palier ou qui journalise mal ne franchit pas cette étape.
Le même corpus revient dans les questionnaires de sécurité des marchés hospitaliers. Les questions varient peu d’un acheteur à l’autre, ce qui permet de préparer une fois pour toutes un dossier réutilisable : architecture, gestion des identités, matrice des habilitations, plan de chiffrement, politique de journalisation, procédure d’incident.
Anticiper coûte moins cher que corriger. Reprendre un modèle de données pour introduire des comptes nominatifs après coup se compte en semaines. Ces choix se posent au moment du cahier des charges, pas à la veille d’un appel d’offres.
Ce que propose Digital Unicorn sur ce sujet
Digital Unicorn indique transformer ces référentiels en spécifications exploitables par une équipe de développement. Concrètement, l’agence qualifie le palier visé pour chaque thème selon vos usages, implémente la fédération d’identité, la journalisation des accès et la gestion des habilitations, puis rédige le dossier de sécurité que vos acheteurs hospitaliers réclament. Quand le produit existe déjà, elle commence par un écart entre l’attendu et le réalisé, chiffré par lot, pour éviter une refonte que rien ne justifie. Elle aligne ensuite le calendrier sur vos échéances de référencement Ségur.
Digital Unicorn indique développer des applications de santé pour des éditeurs et des établissements, en appliquant les référentiels décrits ci-dessus : l’agence conçoit le logiciel, produit la documentation attendue et travaille avec l’hébergeur agréé et l’organisme d’audit que vous choisissez. Elle propose un avis technique gratuit (via le formulaire de devis de ce site, également joignable au 06 32 64 24 80). Pour la vue d’ensemble, voir le guide du développement d’application santé.
À lire aussi dans le dossier santé numérique
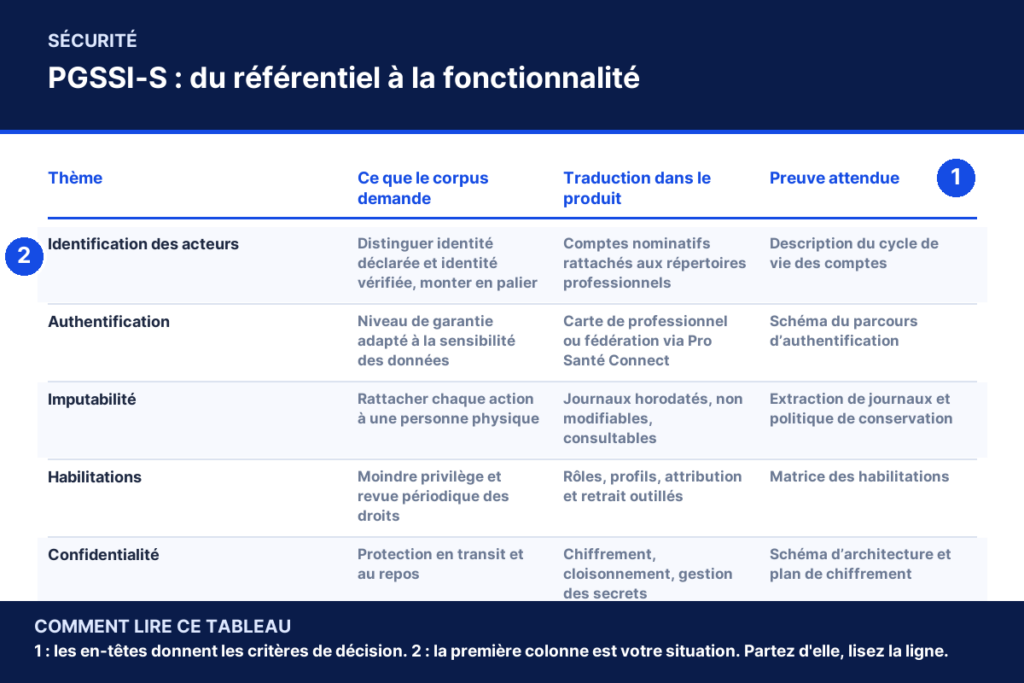
PGSSI-S : du référentiel à la fonctionnalité
| Thème | Ce que le corpus demande | Traduction dans le produit | Preuve attendue |
|---|---|---|---|
| Identification des acteurs | Distinguer identité déclarée et identité vérifiée, monter en palier | Comptes nominatifs rattachés aux répertoires professionnels | Description du cycle de vie des comptes |
| Authentification | Niveau de garantie adapté à la sensibilité des données | Carte de professionnel ou fédération via Pro Santé Connect | Schéma du parcours d’authentification |
| Imputabilité | Rattacher chaque action à une personne physique | Journaux horodatés, non modifiables, consultables | Extraction de journaux et politique de conservation |
| Habilitations | Moindre privilège et revue périodique des droits | Rôles, profils, attribution et retrait outillés | Matrice des habilitations |
| Confidentialité | Protection en transit et au repos | Chiffrement, cloisonnement, gestion des secrets | Schéma d’architecture et plan de chiffrement |
PGSSI-S : les référentiels de sécurité des systèmes d’information de santé : questions fréquentes
Qu’est-ce que la PGSSI-S ?
C’est la politique générale de sécurité des systèmes d’information de santé, portée par l’Agence du numérique en santé. Elle rassemble des principes, des référentiels thématiques et des guides pratiques qui décrivent le niveau de sécurité attendu pour traiter des données de santé en France. Elle couvre notamment l’identification et l’authentification des acteurs, l’imputabilité des actions, la gestion des habilitations et la protection des données.
La PGSSI-S est-elle obligatoire pour un éditeur de logiciel ?
Elle n’est pas un règlement et n’impose rien directement à un éditeur privé. Son application devient pourtant nécessaire dès que vous visez le marché des établissements ou un financement public, parce que les référentiels Ségur, les cahiers des charges hospitaliers et les questionnaires de sécurité reprennent ses exigences. Dans les faits, un produit non aligné se retrouve écarté avant même l’examen fonctionnel.
Quelle différence entre la PGSSI-S et la certification HDS ?
La certification HDS porte sur l’activité d’hébergement des données de santé et s’obtient auprès d’un organisme accrédité. La PGSSI-S porte sur la sécurité du système d’information dans son ensemble, y compris la partie applicative, et ne donne lieu à aucune certification. Les deux se complètent : votre hébergeur apporte le certificat, votre logiciel apporte l’authentification, la journalisation et la gestion des droits.
Un mot de passe suffit-il pour accéder à des données de santé ?
Non dans un contexte professionnel. Le corpus classe le mot de passe seul parmi les moyens faibles et attend un niveau supérieur pour l’accès aux données de santé, généralement une carte de professionnel ou une authentification à deux facteurs. Passer par Pro Santé Connect permet d’atteindre ce niveau sans développer vous-même la gestion des cartes. Pour l’accès du patient à ses données, le parcours et le niveau attendu sont différents.
Cadrer votre projet de santé numérique ?
Décrivez votre application en quinze minutes : vous recevez ensuite un avis technique écrit. Périmètre, technologies pertinentes et ordre de grandeur budgétaire. Sans engagement.
Décrire mon projet dans le formulaire de devis
Sans engagement. Pas de démarchage, pas de liste de diffusion.
Développement d’application santé numérique
Cette fiche fait partie d’un dossier plus large : cadrage réglementaire, hébergement des données, statut de dispositif médical, interopérabilité et accès au marché.