Intégrer Pro Santé Connect : authentifier les professionnels de santé
Dossier mis à jour le 12 septembre 2026. Références réglementaires citées et datées, relues à chaque millésime.
Le compte partagé dans un service de soins reste la faille la plus banale des logiciels de santé. Pro Santé Connect y répond en déportant l’authentification vers un service de fédération d’identités opéré par l’Agence du numérique en santé, adossé à la carte de professionnel de santé et à l’application e-CPS. Pour un éditeur, l’intégration relève d’OpenID Connect et se fait vite. Ce qui prend du temps, ce sont les rôles, les sessions et les parcours de secours.
Ce que le service fait, et ce qu’il laisse à votre charge
Pro Santé Connect vérifie qu’une personne est bien le professionnel qu’elle prétend être, puis vous transmet un jeton et des attributs d’identité. Vous récupérez notamment son identifiant national, sa profession, ses savoir-faire et ses situations d’exercice, tels qu’ils figurent dans le répertoire partagé des professionnels de santé.
Ce que le service ne fait pas est tout aussi structurant. Il ne décide pas de ce que le professionnel a le droit de voir dans votre application. Il ne gère ni vos comptes de secrétariat, ni vos administrateurs fonctionnels, ni vos utilisateurs qui ne sont pas des professionnels de santé. Votre modèle d’habilitations reste chez vous, et il doit s’articuler avec les attributs reçus.
Carte de professionnel de santé et e-CPS
La carte physique reste le moyen historique. Elle suppose un lecteur, un poste correctement configuré et une couche logicielle qui n’existe pas sur mobile. Elle convient aux postes fixes d’un établissement ou d’un cabinet, beaucoup moins à une application utilisée au lit du patient ou en visite.
L’e-CPS déplace le moyen d’authentification sur le téléphone du professionnel. C’est le chemin naturel pour une application mobile : le parcours se déroule dans le navigateur ou dans l’application, et l’utilisateur confirme depuis son téléphone. Il faut prévoir la première activation, qui reste un geste à part, et la perte de terminal, qui bloque un utilisateur tant que la réactivation n’a pas eu lieu.
L’intégration technique, étape par étape
Le protocole est standard, ce qui limite les surprises. La séquence ressemble à toute intégration OpenID Connect, avec quelques exigences propres au secteur.
- Déclarer votre application et obtenir vos paramètres de client, en distinguant les environnements de test et de production.
- Implémenter le parcours d’autorisation, la redirection et l’échange du code contre les jetons, sans stocker de secret dans une application mobile.
- Lire les attributs reçus et les rapprocher de votre référentiel utilisateur interne, sur l’identifiant national du professionnel.
- Définir la durée de session applicative et le comportement à l’expiration, y compris le verrouillage rapide sur poste partagé.
- Traiter la déconnexion, la révocation et le cas du professionnel qui change de structure d’exercice.
- Journaliser les authentifications et les accès, conformément aux attendus de la PGSSI-S.
Rôles, structures et habilitations
Les attributs reçus décrivent le professionnel, pas son rôle dans votre logiciel. Un médecin peut exercer dans plusieurs structures, et l’action qu’il réalise dans votre application dépend de celle où il se trouve. Votre modèle doit donc gérer un contexte d’exercice, pas seulement un compte utilisateur.
La question se complique avec les personnes qui ne figurent pas au répertoire : secrétaires, personnels administratifs, intervenants extérieurs. Elles ont besoin d’accéder au logiciel sans pouvoir être authentifiées par ce service. Prévoyez pour elles un moyen d’authentification propre, avec un niveau de sécurité cohérent et une délégation tracée, plutôt qu’un compte générique ouvert à tout un service.
Les parcours de secours et l’enrôlement du client
Un professionnel oublie sa carte, change de téléphone, ou travaille dans une zone sans réseau. Sans parcours de secours, votre application devient inutilisable au pire moment, et les équipes de soins inventent leurs propres contournements. Prévoyez un mode dégradé encadré, limité dans le temps et dans ses droits, et systématiquement tracé.
L’enrôlement côté client mérite le même soin. Une structure qui déploie votre logiciel doit vérifier que ses professionnels disposent d’une carte valide ou d’une e-CPS activée, et que leurs situations d’exercice sont à jour dans le répertoire. Ce travail préparatoire ne vous revient pas, mais il conditionne votre mise en service. Documentez-le et fournissez-le avec votre kit de déploiement.
Ce que propose Digital Unicorn sur ce sujet
Digital Unicorn indique prendre en charge l’intégration et ce qui l’entoure. L’agence implémente le parcours OpenID Connect dans votre application web ou mobile, rapproche les attributs reçus de votre référentiel utilisateur et construit le modèle d’habilitations qui manque presque toujours : contexte d’exercice, délégation au secrétariat, comptes techniques. Elle définit avec vous les parcours de secours et le mode dégradé, puis met en place la journalisation attendue par la PGSSI-S. Elle prépare enfin le kit d’enrôlement que vos clients utiliseront pour déployer sans bloquer leurs équipes.
Digital Unicorn indique développer des applications de santé pour des éditeurs et des établissements, en appliquant les référentiels décrits ci-dessus : l’agence conçoit le logiciel, produit la documentation attendue et travaille avec l’hébergeur agréé et l’organisme d’audit que vous choisissez. Elle propose un avis technique gratuit (via le formulaire de devis de ce site, également joignable au 06 32 64 24 80). Pour la vue d’ensemble, voir le guide du développement d’application santé.
À lire aussi dans le dossier santé numérique
- Intégrer l’INS, identité nationale de santé, à votre application
- Référencement Ségur vague 2 : ce que l’éditeur doit produire
- PGSSI-S : les référentiels de sécurité des systèmes d’information de santé
- Interopérabilité et Ségur du numérique en santé
- Dossier patient informatisé : concevoir ou intégrer un DPI
- Intégrer MSSanté à votre application : la messagerie sécurisée de santé
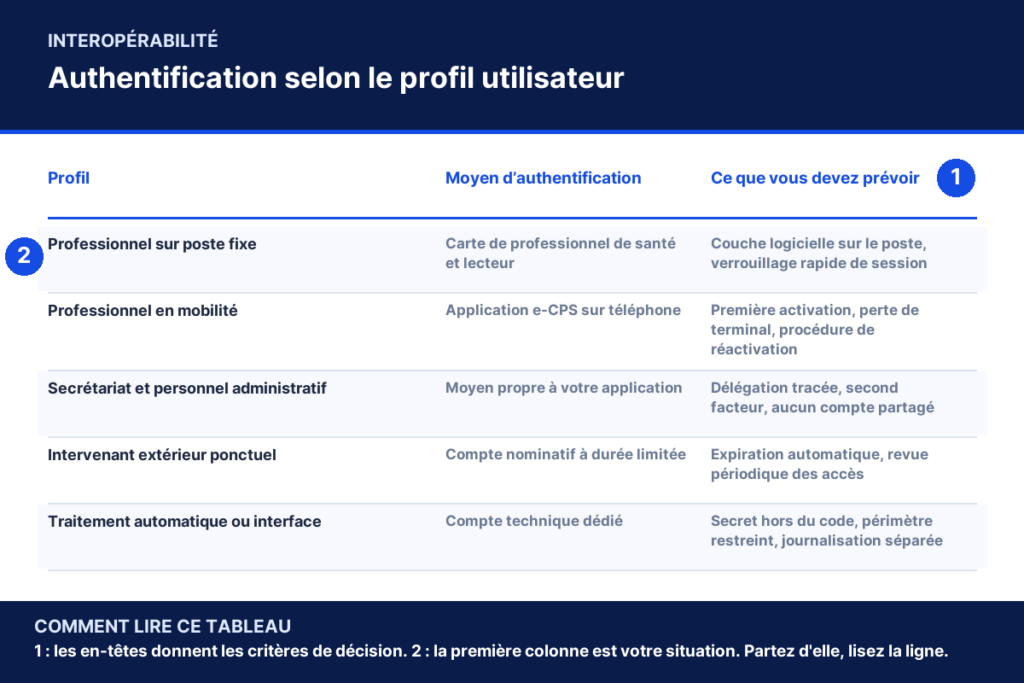
Authentification selon le profil utilisateur
| Profil | Moyen d’authentification | Ce que vous devez prévoir |
|---|---|---|
| Professionnel sur poste fixe | Carte de professionnel de santé et lecteur | Couche logicielle sur le poste, verrouillage rapide de session |
| Professionnel en mobilité | Application e-CPS sur téléphone | Première activation, perte de terminal, procédure de réactivation |
| Secrétariat et personnel administratif | Moyen propre à votre application | Délégation tracée, second facteur, aucun compte partagé |
| Intervenant extérieur ponctuel | Compte nominatif à durée limitée | Expiration automatique, revue périodique des accès |
| Traitement automatique ou interface | Compte technique dédié | Secret hors du code, périmètre restreint, journalisation séparée |
Intégrer Pro Santé Connect : authentifier les professionnels de santé : questions fréquentes
Comment intégrer Pro Santé Connect à une application de santé ?
L’intégration se fait en OpenID Connect. Vous déclarez votre application, vous implémentez le parcours d’autorisation et l’échange du code contre les jetons, puis vous lisez les attributs d’identité renvoyés pour les rapprocher de votre référentiel utilisateur. L’authentification s’appuie sur la carte de professionnel de santé ou sur l’application e-CPS. Le travail restant porte sur les rôles, les sessions et les parcours de secours, que le service ne fournit pas.
Ce service gère-t-il les droits d’accès dans mon logiciel ?
Non. Il authentifie le professionnel et transmet des attributs issus du répertoire partagé des professionnels de santé, comme la profession et les situations d’exercice. Ce que cette personne a le droit de consulter ou de modifier dans votre application relève de votre modèle d’habilitations. La bonne pratique consiste à dériver vos rôles des attributs reçus, sans jamais leur déléguer la décision d’accès elle-même.
Que faire des utilisateurs qui ne sont pas professionnels de santé ?
Ils ne figurent pas au répertoire et ne peuvent donc pas être authentifiés par ce service. Prévoyez pour eux un moyen d’authentification propre à votre application, nominatif, avec un second facteur, et une délégation explicite accordée par un professionnel identifié. Le point à proscrire est le compte partagé au niveau d’un service : il rend toute imputabilité impossible et constitue un écart classique en audit.
Faut-il un lecteur de carte pour une application mobile ?
Non, c’est précisément l’usage de l’e-CPS. Le professionnel active une fois son application d’authentification sur son téléphone, puis confirme ses connexions depuis celui-ci. La carte physique reste utile sur les postes fixes et pour l’activation initiale. Anticipez le changement de téléphone, qui impose une réactivation et bloque l’utilisateur tant qu’elle n’a pas eu lieu. Prévoyez également le cas du professionnel qui travaille dans une zone sans réseau : un mode dégradé encadré et tracé évite les contournements improvisés.
Cadrer votre projet de santé numérique ?
Décrivez votre application en quinze minutes : vous recevez ensuite un avis technique écrit. Périmètre, technologies pertinentes et ordre de grandeur budgétaire. Sans engagement.
Décrire mon projet dans le formulaire de devis
Sans engagement. Pas de démarchage, pas de liste de diffusion.
Développement d’application santé numérique
Cette fiche fait partie d’un dossier plus large : cadrage réglementaire, hébergement des données, statut de dispositif médical, interopérabilité et accès au marché.