Cybersécurité des dispositifs médicaux : les exigences applicables
Dossier mis à jour le 16 septembre 2026. Références réglementaires citées et datées, relues à chaque millésime.
Un logiciel de santé mal protégé n’est pas seulement une faille informatique. Pour le règlement européen sur les dispositifs médicaux, c’est un défaut de sécurité du produit, au même titre qu’un calcul de dose erroné. Les exigences générales de sécurité et de performances traitent explicitement le cas des dispositifs qui incorporent du logiciel, et elles demandent un niveau d’état de l’art. Reste à savoir ce que cela recouvre au quotidien.
Ce que le MDR demande vraiment sur la sécurité informatique
Les exigences générales de sécurité et de performances du règlement (UE) 2017/745 consacrent un bloc aux dispositifs qui incorporent des systèmes électroniques programmables et aux logiciels qui sont eux-mêmes des dispositifs. Le texte demande un logiciel conçu pour assurer la répétabilité, la fiabilité et les performances prévues, développé selon l’état de l’art en tenant compte du cycle de vie, de la gestion des risques et de la vérification. Il ajoute une exigence de protection contre l’accès non autorisé, considérée comme nécessaire au fonctionnement du dispositif.
La conséquence est directe. Une faille qui permet de modifier une prescription, de fausser une mesure ou d’immobiliser le dispositif est un défaut de sécurité au sens du règlement. Elle se traite dans l’analyse de risques ISO 14971 et dans le cycle de vie IEC 62304, pas seulement dans un ticket d’exploitation. Les protections déclarées deviennent des mesures de maîtrise du risque, dont il faut vérifier l’efficacité et tracer la vérification.
Durcir le produit avant la mise sur le marché
Le durcissement commence par une modélisation des menaces sur l’architecture réelle : interfaces exposées, flux entre le mobile et le serveur, intégrations avec le système d’information de l’établissement, accès d’administration et de télémaintenance. Chaque point d’entrée reçoit une mesure et un test associé. Ce travail se mène pendant la conception, pas après.
Viennent ensuite les fondamentaux que vérifient l’organisme notifié comme le service informatique hospitalier : authentification forte des utilisateurs et des comptes techniques, séparation des rôles, chiffrement des flux et des données au repos, gestion des secrets hors du code, suppression des identifiants par défaut, protection du stockage local sur le terminal.
Le test d’intrusion clôt la séquence. Confié à un tiers, mené sur un périmètre écrit, il produit un rapport et un plan de remédiation. Ce rapport vaut preuve dans la documentation technique à trois conditions : être daté, porter sur la version réellement livrée, et voir ses corrections tracées puis retestées.
L’inventaire des composants logiciels, base de tout le reste
La majeure partie du code d’une application de santé provient de bibliothèques tierces. IEC 62304 les traite sous le nom de logiciels d’origine inconnue ou non contrôlée et demande de les identifier et de suivre leurs anomalies. La nomenclature des composants logiciels, ou SBOM, est la forme actuelle de cette exigence : une liste exploitable par une machine, générée à chaque construction, qui indique le composant, sa version et son origine.
- Générer la nomenclature automatiquement dans la chaîne d’intégration, pour chaque version candidate à la livraison.
- Rapprocher cette nomenclature des bases publiques de vulnérabilités en continu, et non à la demande d’un client inquiet.
- Fixer des délais de correction par niveau de criticité et les inscrire dans une procédure opposable.
- Conserver l’historique : savoir quelle version du produit embarque quelle version de quel composant, même plusieurs années après.
Les correctifs se livrent, ils ne se publient pas
Publier un correctif ne suffit pas si personne ne l’installe. Le mécanisme de mise à jour fait partie du produit : canal de distribution, vérification de signature, retour arrière, information des utilisateurs. Sur un dispositif installé dans un établissement, la mise à jour se négocie avec l’exploitant, et cette contrainte appartient à votre analyse de risques.
Reste l’impact réglementaire. Un correctif qui ne modifie ni la destination, ni les performances, ni une mesure de maîtrise du risque se traite comme une modification mineure. Un correctif qui change une fonction, une interface ou une protection déclarée peut relever d’une modification substantielle, avec passage par l’organisme notifié. La règle de tri s’écrit à l’avance.
La chaîne d’approvisionnement mérite le même soin : origine des dépendances vérifiée, versions épinglées, artefacts de construction signés, accès aux dépôts protégés. Une compromission en amont contamine toutes les installations d’un coup.
Vigilance, incidents et règlement cyberrésilience
La sécurité informatique rejoint la surveillance après commercialisation. Un incident qui a entraîné ou aurait pu entraîner une atteinte grave à la santé relève de la matériovigilance et doit être signalé selon les règles applicables. Votre procédure de gestion des incidents doit donc être reliée à votre système de vigilance, avec un critère de tri écrit et une personne désignée.
Prévoyez aussi une porte d’entrée pour les signalements externes : une politique de divulgation coordonnée, une adresse publiée, un engagement de délai. Cela coûte peu et change le déroulé d’un incident.
Le règlement européen sur la cyberrésilience porte sur les produits comportant des éléments numériques et pose des exigences de sécurité et de gestion des vulnérabilités qui recoupent celles du MDR. L’articulation entre les deux textes vise à éviter une double évaluation pour les dispositifs déjà couverts. Vérifiez l’état du droit applicable à votre catégorie de produit avant de vous engager sur une échéance.
Ce que propose Digital Unicorn sur ce sujet
Digital Unicorn indique développer le produit et produire les preuves qui vont avec. En pratique, l’agence modélise les menaces sur votre architecture, intègre la génération de la nomenclature des composants dans la chaîne de construction, branche la veille sur les vulnérabilités et écrit la procédure de correctifs avec vos délais. Elle prépare le périmètre du test d’intrusion, traite les remédiations et alimente la partie sécurité de la documentation technique, alignée sur votre analyse de risques, avec l’organisme notifié que vous avez choisi et sans se substituer à lui. Un point de cadrage avec elle se prend au 06 32 64 24 80.
Digital Unicorn indique développer des applications de santé pour des éditeurs et des établissements, en appliquant les référentiels décrits ci-dessus : l’agence conçoit le logiciel, produit la documentation attendue et travaille avec l’hébergeur agréé et l’organisme d’audit que vous choisissez. Elle propose un avis technique gratuit (via le formulaire de devis de ce site, également joignable au 06 32 64 24 80). Pour la vue d’ensemble, voir le guide du développement d’application santé.
À lire aussi dans le dossier santé numérique
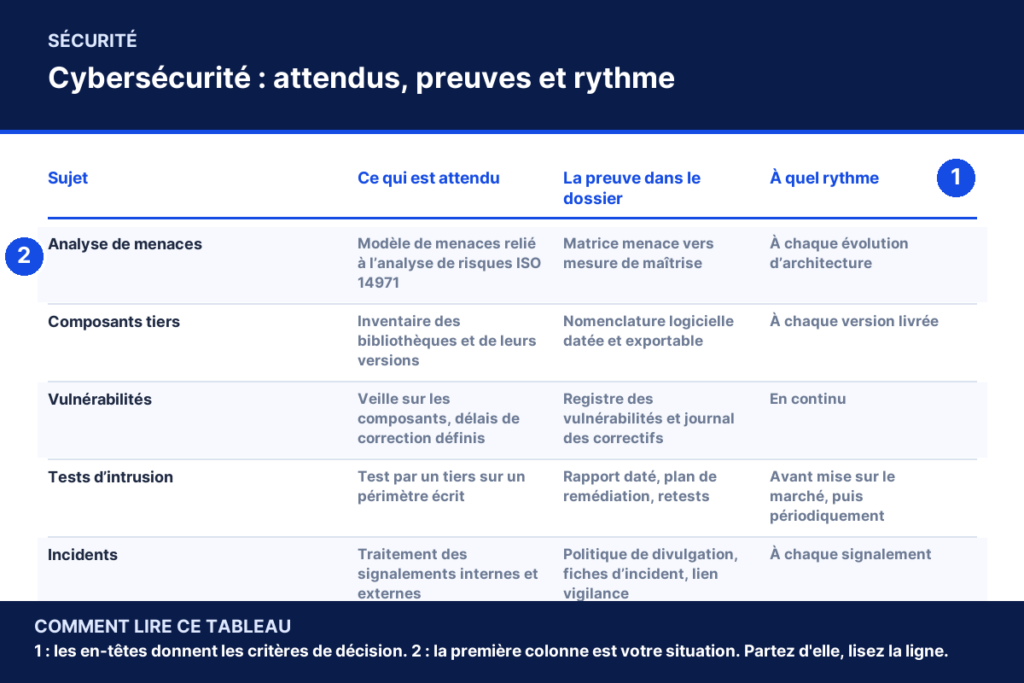
Cybersécurité : attendus, preuves et rythme
| Sujet | Ce qui est attendu | La preuve dans le dossier | À quel rythme |
|---|---|---|---|
| Analyse de menaces | Modèle de menaces relié à l’analyse de risques ISO 14971 | Matrice menace vers mesure de maîtrise | À chaque évolution d’architecture |
| Composants tiers | Inventaire des bibliothèques et de leurs versions | Nomenclature logicielle datée et exportable | À chaque version livrée |
| Vulnérabilités | Veille sur les composants, délais de correction définis | Registre des vulnérabilités et journal des correctifs | En continu |
| Tests d’intrusion | Test par un tiers sur un périmètre écrit | Rapport daté, plan de remédiation, retests | Avant mise sur le marché, puis périodiquement |
| Incidents | Traitement des signalements internes et externes | Politique de divulgation, fiches d’incident, lien vigilance | À chaque signalement |
Cybersécurité des dispositifs médicaux : les exigences applicables : questions fréquentes
Qu’est-ce que la cybersécurité des dispositifs médicaux ?
C’est l’ensemble des mesures qui garantissent qu’un dispositif reste sûr et performant face à un acte malveillant. Le règlement (UE) 2017/745 la range dans les exigences générales de sécurité et de performances : le logiciel doit être développé selon l’état de l’art et protégé contre l’accès non autorisé. Elle couvre la conception, le développement, les tests, la livraison des correctifs et le traitement des incidents, sur toute la durée de vie du produit.
Un test d’intrusion est-il obligatoire pour un dispositif médical logiciel ?
Le règlement ne nomme aucune technique de test. Il exige un niveau d’état de l’art et la vérification de l’efficacité des mesures de sécurité. En pratique, un test d’intrusion mené par un tiers est le moyen le plus simple d’apporter cette preuve, et les organismes notifiés comme les directions informatiques hospitalières le demandent. Prévoyez un test avant la mise sur le marché, puis une répétition à chaque évolution notable de l’architecture.
Faut-il fournir une nomenclature des composants logiciels à ses clients ?
Aucune règle générale ne vous impose de la publier, mais de plus en plus d’établissements l’exigent dans leurs marchés et leurs questionnaires de sécurité. Vous en avez de toute façon besoin en interne : IEC 62304 demande d’identifier et de suivre les composants tiers, et sans inventaire à jour vous ne pouvez pas dire en quelques heures si une faille publiée touche vos versions installées. Générez-la automatiquement et conservez l’historique.
Un correctif de sécurité oblige-t-il à repasser devant l’organisme notifié ?
Cela dépend de ce que le correctif change. Une correction qui ne touche ni la destination du dispositif, ni ses performances, ni une mesure de maîtrise du risque se traite comme une modification mineure, documentée dans le système qualité. Une correction qui modifie une fonction, une interface ou une protection déclarée peut constituer une modification substantielle. La règle de tri s’écrit à l’avance, dans la procédure de gestion des changements.
Cadrer votre projet de santé numérique ?
Décrivez votre application en quinze minutes : vous recevez ensuite un avis technique écrit. Périmètre, technologies pertinentes et ordre de grandeur budgétaire. Sans engagement.
Décrire mon projet dans le formulaire de devis
Sans engagement. Pas de démarchage, pas de liste de diffusion.
Développement d’application santé numérique
Cette fiche fait partie d’un dossier plus large : cadrage réglementaire, hébergement des données, statut de dispositif médical, interopérabilité et accès au marché.