IEC 62304 : le cycle de vie logiciel d’un dispositif médical
Dossier mis à jour le 9 septembre 2026. Références réglementaires citées et datées, relues à chaque millésime.
IEC 62304 est la norme qui décrit comment un logiciel de dispositif médical se conçoit, se vérifie et se maintient. Elle ne vous impose aucune méthode de développement. Elle impose des processus, des livrables et des enregistrements qui prouvent que le logiciel a été construit sous contrôle. Son point d’entrée est la classe de sécurité du logiciel, A, B ou C, qui pilote ensuite le niveau de détail attendu sur l’architecture, la conception et les tests. C’est aussi la norme qui vous oblige à regarder en face les bibliothèques tierces que votre équipe utilise tous les jours.
Ce que la norme demande, et ce qu’elle ne demande pas
IEC 62304 est une norme de processus. Elle décrit ce qui doit exister dans votre organisation pour qu’un logiciel de dispositif médical soit développé de façon maîtrisée : un plan de développement, des exigences écrites, une architecture, des tests tracés, une gestion des versions, une procédure pour traiter les anomalies. Elle ne dit jamais quel langage utiliser, ni quel outil, ni quelle cadence de livraison. Elle demande des preuves.
Elle s’articule avec deux autres textes. La gestion des risques vient d’ISO 14971 : c’est elle qui alimente la classe de sécurité et les mesures de maîtrise implantées dans le logiciel. Les procédures, les revues et l’archivage viennent d’ISO 13485. Prise seule, IEC 62304 ne suffit pas à constituer un dossier de conformité, mais sans elle le reste ne tient pas.
Trois classes de sécurité, à ne jamais confondre avec la classe MDR
La classe A vise un logiciel dont la défaillance ne peut causer aucune blessure ni atteinte à la santé. La classe B vise un logiciel dont la défaillance peut entraîner une blessure non grave. La classe C vise un logiciel dont la défaillance peut entraîner la mort ou une blessure grave. Le raisonnement porte sur le dommage possible une fois la défaillance survenue, pas sur la probabilité qu’une anomalie apparaisse.
Cette classe est celle du logiciel. Elle ne se confond pas avec la classe du dispositif au sens du MDR, qui se lit avec les règles de classification, dont la règle 11 pour les logiciels. Un dispositif de classe IIa peut embarquer un logiciel de classe C, et l’inverse se rencontre aussi. Les deux classifications se déterminent séparément, avec des raisonnements différents, et elles figurent toutes les deux au dossier.
Les processus à mettre en place
La norme découpe le développement en activités qui s’enchaînent, puis ajoute des processus support qui tournent en permanence. Le niveau d’exigence dépend de la classe : la classe A n’impose ni conception détaillée ni vérification unitaire formalisée, la classe B ajoute l’architecture et l’intégration, la classe C descend jusqu’à la conception détaillée de chaque unité logicielle.
- Planifier : plan de développement logiciel, activités prévues, livrables attendus, traçabilité, outils et environnement de construction.
- Écrire les exigences logicielles, y compris celles issues des mesures de maîtrise des risques, et les rendre vérifiables une par une.
- Concevoir l’architecture, identifier les éléments logiciels et les interfaces, déclarer les SOUP et leur rôle exact.
- Implémenter et vérifier : revue de code, tests unitaires et d’intégration selon la classe, tests du système logiciel avec critères d’acceptation.
- Mettre à disposition une version identifiée, avec les anomalies connues et leur analyse, puis maintenir le logiciel selon un plan de maintenance.
Les SOUP, le piège des bibliothèques tierces
Un SOUP est un logiciel de provenance non connue : une bibliothèque open source, un framework, un moteur de base de données, un système d’exploitation, tout ce que vous intégrez sans en avoir maîtrisé le développement. Une application mobile en embarque des dizaines directement, et souvent des centaines en dépendances transitives. La norme réclame pour chacun le nom, le fournisseur, la version exacte, la fonction assurée et les exigences nécessaires à son fonctionnement.
Pour les classes B et C, il faut en plus consulter les anomalies publiées par l’éditeur du composant et déterminer si l’une d’elles peut contribuer à une situation dangereuse. Deux conséquences côté projet : geler les versions au lieu de laisser un gestionnaire de paquets résoudre librement, et tenir une nomenclature logicielle reliée à une veille sur les vulnérabilités. Une montée de version devient alors une modification tracée, analysée et testée.
Travailler en itérations sans sortir du cadre
Rien dans la norme n’oblige à un développement en cascade. Ce qui est exigé, c’est que chaque incrément referme la boucle : une exigence identifiée, une conception qui y répond, un test qui la vérifie, un enregistrement daté et approuvé. Les équipes qui s’en sortent le mieux intègrent ces preuves à leur définition de fini, plutôt que de reconstituer six mois de dossier la veille de l’audit.
La maintenance obéit aux mêmes règles. Une correction, une évolution ou une montée de dépendance passe par une analyse d’impact, une décision documentée et la vérification correspondante. C’est le point sur lequel les équipes produit se font le plus souvent reprendre : le développement initial est propre, et le flux de correctifs des mois suivants ne laisse aucune trace exploitable. Une équipe bien organisée place ces enregistrements dans le flux de travail habituel.
Ce que propose Digital Unicorn sur ce sujet
Digital Unicorn explique développer ses applications de santé en suivant IEC 62304, avec des enregistrements produits au fil des itérations plutôt qu’à la fin. L’agence aide à justifier la classe de sécurité, documente l’architecture et les interfaces, met en place la traçabilité entre exigences, code et tests, et tient l’inventaire des SOUP avec leurs versions et leurs anomalies connues. Elle prépare la partie logicielle du dossier que votre organisme notifié examinera, en s’appuyant sur les procédures qualité que vous avez déjà plutôt qu’en ouvrant un système parallèle.
Digital Unicorn indique développer des applications de santé pour des éditeurs et des établissements, en appliquant les référentiels décrits ci-dessus : l’agence conçoit le logiciel, produit la documentation attendue et travaille avec l’hébergeur agréé et l’organisme d’audit que vous choisissez. Elle propose un avis technique gratuit (via le formulaire de devis de ce site, également joignable au 06 32 64 24 80). Pour la vue d’ensemble, voir le guide du développement d’application santé.
À lire aussi dans le dossier santé numérique
- ISO 14971 : la gestion des risques appliquée à un logiciel
- ISO 13485 pour un éditeur de logiciel : ce qui change vraiment
- Documentation technique d’un dispositif médical logiciel
- Évaluation clinique d’un logiciel de santé : ce qu’il faut produire
- Matériovigilance et surveillance après commercialisation d’un logiciel
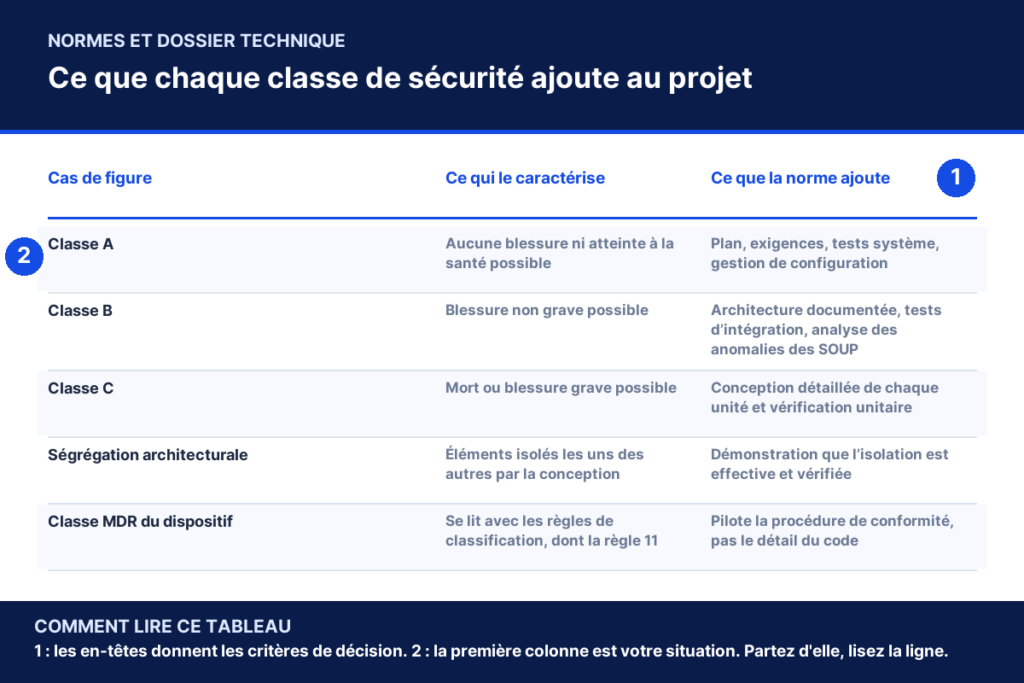
Ce que chaque classe de sécurité ajoute au projet
| Cas de figure | Ce qui le caractérise | Ce que la norme ajoute |
|---|---|---|
| Classe A | Aucune blessure ni atteinte à la santé possible | Plan, exigences, tests système, gestion de configuration |
| Classe B | Blessure non grave possible | Architecture documentée, tests d’intégration, analyse des anomalies des SOUP |
| Classe C | Mort ou blessure grave possible | Conception détaillée de chaque unité et vérification unitaire |
| Ségrégation architecturale | Éléments isolés les uns des autres par la conception | Démonstration que l’isolation est effective et vérifiée |
| Classe MDR du dispositif | Se lit avec les règles de classification, dont la règle 11 | Pilote la procédure de conformité, pas le détail du code |
IEC 62304 : le cycle de vie logiciel d’un dispositif médical : questions fréquentes
Qu’est-ce que la norme IEC 62304 ?
IEC 62304 est la norme internationale qui définit le cycle de vie du logiciel de dispositif médical. Elle décrit les activités à mener, du plan de développement à la maintenance, et les enregistrements à conserver. Elle range le logiciel en classe A, B ou C selon le dommage possible en cas de défaillance, et fait varier les exigences de conception et de vérification selon cette classe. C’est la référence attendue par les organismes notifiés.
Comment déterminer la classe de sécurité de mon logiciel ?
Vous partez de l’analyse des risques. Pour chaque situation dangereuse à laquelle le logiciel peut contribuer, vous regardez le dommage possible en supposant la défaillance survenue, une fois prises en compte les mesures de maîtrise extérieures au logiciel. Aucun dommage possible donne la classe A, une blessure non grave la classe B, la mort ou une blessure grave la classe C. La justification s’écrit et se conserve.
IEC 62304 est-elle obligatoire ?
Le règlement européen ne cite pas la norme comme une obligation directe. Il exige que le logiciel soit développé conformément à l’état de l’art, et IEC 62304 est le texte harmonisé qui décrit cet état de l’art. Un organisme notifié attend donc que vous la suiviez, ou que vous démontriez une approche équivalente, ce qui représente un travail nettement plus lourd pour un résultat identique.
Peut-on utiliser des bibliothèques open source dans un dispositif médical ?
Oui, rien ne l’interdit. Chaque composant devient un SOUP, avec des obligations précises : nom, version et fournisseur identifiés, fonction assurée décrite, exigences nécessaires à son fonctionnement documentées, puis analyse des anomalies publiées pour les classes B et C. Il faut donc figer les versions, tenir une nomenclature logicielle et surveiller les vulnérabilités pendant toute la vie du produit.
Cadrer votre projet de santé numérique ?
Décrivez votre application en quinze minutes : vous recevez ensuite un avis technique écrit. Périmètre, technologies pertinentes et ordre de grandeur budgétaire. Sans engagement.
Décrire mon projet dans le formulaire de devis
Sans engagement. Pas de démarchage, pas de liste de diffusion.
Développement d’application santé numérique
Cette fiche fait partie d’un dossier plus large : cadrage réglementaire, hébergement des données, statut de dispositif médical, interopérabilité et accès au marché.