ISO 13485 pour un éditeur de logiciel : ce qui change vraiment
Dossier mis à jour le 8 septembre 2026. Références réglementaires citées et datées, relues à chaque millésime.
ISO 13485 est la norme de système de management de la qualité propre aux dispositifs médicaux. Le règlement européen impose au fabricant de disposer d’un tel système, et cette norme est le chemin que tout le monde emprunte pour le construire. Pour un éditeur de logiciel, la surprise ne vient pas de la difficulté technique. Elle vient de la nature du travail : décider, écrire, faire approuver, archiver. La norme n’interdit pas de travailler en itérations courtes. Elle exige que chaque décision laisse une trace retrouvable des années plus tard.
Une norme qualité écrite pour le réglementaire, pas pour le client
ISO 13485 reprend la structure d’un système qualité classique, avec une finalité différente. ISO 9001 vise la satisfaction du client et l’amélioration continue. ISO 13485 vise la conformité réglementaire et la sécurité du dispositif. La conséquence est concrète : là où une organisation certifiée ISO 9001 peut alléger un processus jugé sans valeur, un fabricant de dispositifs médicaux doit d’abord démontrer que l’exigence réglementaire reste couverte.
La norme s’applique au fabricant, celui qui met le produit sur le marché sous son nom. Si vous développez pour un client qui est le fabricant, vous devenez son fournisseur : c’est lui qui porte le système qualité, et vous entrez dans son processus d’évaluation, avec un accord qualité, des audits possibles et des obligations de traçabilité. Ce rôle se décide au cadrage, et il détermine tout le reste.
Les cinq chantiers qui pèsent chez un éditeur
Une équipe produit qui découvre la norme s’attend à un chantier technique. Elle trouve un chantier d’organisation. Les exigences ne demandent presque jamais de changer le code. Elles demandent de rendre visible ce qui se décidait implicitement, dans une conversation ou un fil de discussion perdu depuis longtemps.
- Maîtrise documentaire : chaque document porte une version, un auteur, un approbateur, une date d’application, et les versions périmées sortent de la circulation.
- Revue de conception : des jalons formels avec entrées, sorties, participants et décisions, y compris quand le développement avance par incréments.
- Gestion des fournisseurs : évaluer, sélectionner et surveiller les prestataires et les services externes qui influent sur la conformité, hébergeur compris.
- Traçabilité des exigences : relier besoin, exigence, conception, test et risque, dans les deux sens, sans reconstitution manuelle la veille de l’audit.
- Non-conformités et actions correctives : détecter, analyser la cause, décider, vérifier l’efficacité, et conserver l’ensemble du raisonnement.
La revue de conception dans une équipe qui livre toutes les deux semaines
La norme demande des revues de conception à des étapes appropriées. Elle ne dit ni combien, ni à quel rythme. Une équipe qui livre en continu définit donc ses propres jalons : ouverture d’un lot fonctionnel significatif, mise à disposition d’une version destinée aux utilisateurs, modification qui touche une mesure de maîtrise des risques. Ce qui compte est que le jalon soit prévu, tenu, et documenté avec ses participants et ses conclusions.
Les entrées de conception sont vos exigences, y compris les exigences réglementaires et celles issues de l’analyse des risques. Les sorties sont ce qui permet de construire et de vérifier : spécifications, critères d’acceptation, règles de version. Beaucoup d’équipes ont déjà tout cela dans leur outil de suivi. Le travail consiste à l’extraire et à le figer, pas à le réécrire ailleurs. Un cahier des charges tenu à jour fait une bonne entrée de conception.
Fournisseurs, sous-traitants et services externes
Un éditeur externalise plus qu’il ne le croit : hébergement, service d’authentification, envoi de notifications, outils de mesure d’audience, prestataires de développement, plateformes de distribution. La norme demande d’évaluer chacun selon son influence sur la conformité du dispositif, de définir ce que vous attendez de lui, puis de vérifier qu’il tient ses engagements dans la durée.
En pratique, cela donne trois éléments par fournisseur critique : le critère qui a justifié son choix, l’accord qui fixe ses obligations dont l’information en cas d’incident, et la trace de la surveillance exercée. Pour un hébergeur de données de santé, le certificat et son périmètre entrent au dossier. Un composant tiers embarqué dans le produit relève, lui, du traitement des SOUP prévu par IEC 62304.
Certification, audit et charge réelle
Le certificat ISO 13485 est délivré par un organisme certificateur, sur audit, pour un périmètre déclaré. Le règlement n’exige pas ce certificat : il exige un système de gestion de la qualité. Dans les faits, un organisme notifié auditera votre système, et présenter un certificat évite de repartir de zéro à chaque examen. Pour un dispositif de classe I sans organisme notifié, le système reste obligatoire même sans certificat.
Le poste dominant n’est pas la facture de l’auditeur, c’est le temps interne : rédiger les procédures, former l’équipe, faire tourner le système assez longtemps pour avoir des enregistrements à présenter. Un système écrit la semaine précédente et qui n’a rien produit ne passe pas. Mieux vaut démarrer sur un périmètre honnête et le faire vivre que produire un manuel qualité complet que personne n’applique.
Ce que propose Digital Unicorn sur ce sujet
Digital Unicorn ne délivre aucun certificat et ne remplace pas votre responsable qualité. L’agence indique travailler dans votre système : ses développements produisent les enregistrements attendus, les exigences portent des identifiants repris dans les tickets et les tests, et chaque livraison arrive avec sa revue de conception et son dossier de version. Si le système qualité reste à construire, elle aide à le dimensionner sur le périmètre réel du produit et prépare la partie logicielle du dossier pour l’auditeur. Un échange avec elle au 06 32 64 24 80 suffit à situer le point de départ.
Digital Unicorn indique développer des applications de santé pour des éditeurs et des établissements, en appliquant les référentiels décrits ci-dessus : l’agence conçoit le logiciel, produit la documentation attendue et travaille avec l’hébergeur agréé et l’organisme d’audit que vous choisissez. Elle propose un avis technique gratuit (via le formulaire de devis de ce site, également joignable au 06 32 64 24 80). Pour la vue d’ensemble, voir le guide du développement d’application santé.
À lire aussi dans le dossier santé numérique
- IEC 62304 : le cycle de vie logiciel d’un dispositif médical
- ISO 14971 : la gestion des risques appliquée à un logiciel
- Documentation technique d’un dispositif médical logiciel
- Évaluation clinique d’un logiciel de santé : ce qu’il faut produire
- Matériovigilance et surveillance après commercialisation d’un logiciel
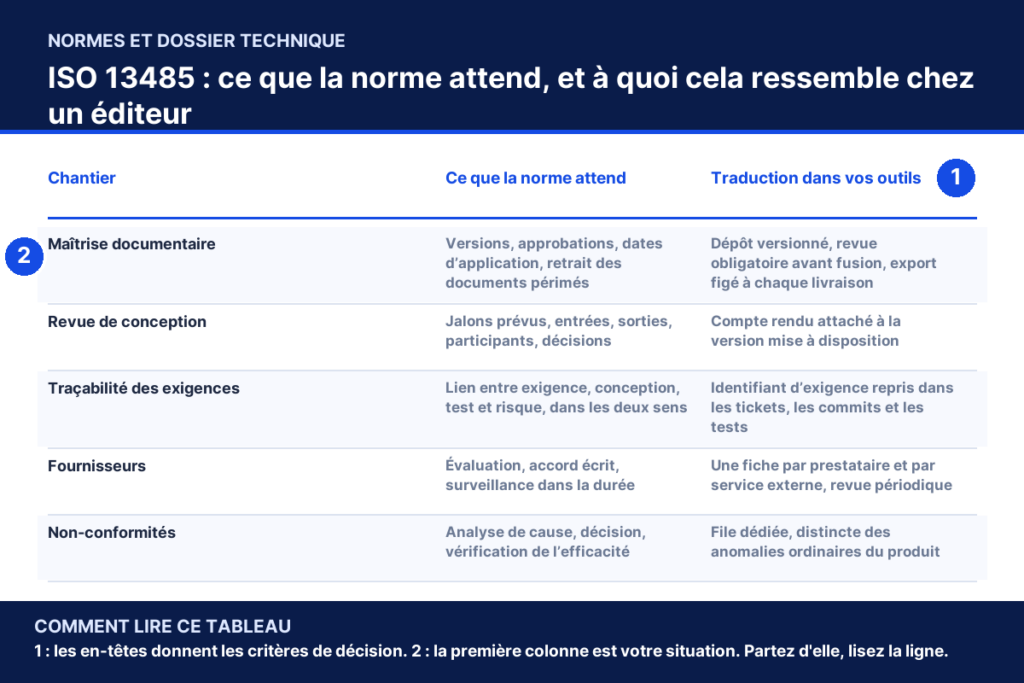
ISO 13485 : ce que la norme attend, et à quoi cela ressemble chez un éditeur
| Chantier | Ce que la norme attend | Traduction dans vos outils |
|---|---|---|
| Maîtrise documentaire | Versions, approbations, dates d’application, retrait des documents périmés | Dépôt versionné, revue obligatoire avant fusion, export figé à chaque livraison |
| Revue de conception | Jalons prévus, entrées, sorties, participants, décisions | Compte rendu attaché à la version mise à disposition |
| Traçabilité des exigences | Lien entre exigence, conception, test et risque, dans les deux sens | Identifiant d’exigence repris dans les tickets, les commits et les tests |
| Fournisseurs | Évaluation, accord écrit, surveillance dans la durée | Une fiche par prestataire et par service externe, revue périodique |
| Non-conformités | Analyse de cause, décision, vérification de l’efficacité | File dédiée, distincte des anomalies ordinaires du produit |
ISO 13485 pour un éditeur de logiciel : ce qui change vraiment : questions fréquentes
À quoi sert la norme ISO 13485 pour un éditeur de logiciel ?
ISO 13485 définit le système de management de la qualité attendu d’un fabricant de dispositifs médicaux. Pour un éditeur, elle encadre la façon dont les décisions de conception, les tests, les fournisseurs et les anomalies sont documentés puis conservés. Elle ne porte pas sur le code, mais sur l’organisation qui le produit. C’est ce système que l’organisme notifié auditera avant la délivrance du marquage CE.
ISO 13485 est-elle compatible avec une méthode agile ?
Oui. La norme ne prescrit ni cycle en V ni cascade. Elle exige que les revues de conception aient lieu à des étapes appropriées et que chaque décision laisse un enregistrement. Une équipe en itérations courtes définit ses propres jalons et attache à chaque version livrée ses exigences, ses tests et sa revue. La difficulté ne vient pas de la cadence, mais de la discipline documentaire au moment de livrer.
Faut-il être certifié ISO 13485 pour vendre un logiciel de santé ?
Pas systématiquement. Le règlement exige un système de gestion de la qualité, pas un certificat. Pour un dispositif de classe I standard, le fabricant déclare lui-même la conformité et peut se passer de certification, tout en devant disposer du système. Dès qu’un organisme notifié intervient, il audite votre système qualité, et le certificat ISO 13485 est la façon la plus lisible de s’y présenter.
Quelle différence entre ISO 13485 et IEC 62304 ?
ISO 13485 encadre l’organisation : procédures, revues, fournisseurs, enregistrements, non-conformités. IEC 62304 encadre le produit logiciel : cycle de vie, classes de sécurité, architecture, vérification, SOUP et maintenance. La première décrit comment votre entreprise travaille, la seconde comment votre logiciel se construit. Les deux sont attendues ensemble dans un dossier de marquage CE, avec ISO 14971 pour la gestion des risques.
Cadrer votre projet de santé numérique ?
Décrivez votre application en quinze minutes : vous recevez ensuite un avis technique écrit. Périmètre, technologies pertinentes et ordre de grandeur budgétaire. Sans engagement.
Décrire mon projet dans le formulaire de devis
Sans engagement. Pas de démarchage, pas de liste de diffusion.
Développement d’application santé numérique
Cette fiche fait partie d’un dossier plus large : cadrage réglementaire, hébergement des données, statut de dispositif médical, interopérabilité et accès au marché.