IA en santé et AI Act : quand votre application devient à haut risque
Dossier mis à jour le 17 septembre 2026. Références réglementaires citées et datées, relues à chaque millésime.
Un modèle qui aide au diagnostic, qui trie des images ou qui suggère une conduite thérapeutique relève de deux réglementations à la fois. Le règlement européen sur les dispositifs médicaux d’un côté, le règlement européen sur l’intelligence artificielle de l’autre. La règle d’articulation est nette : un système d’IA qui est un dispositif médical, ou un composant de sécurité d’un dispositif médical, et dont l’évaluation de conformité requiert l’intervention d’un organisme notifié, est classé à haut risque. Les obligations s’additionnent, mais le dossier peut rester unique.
La bascule en haut risque, condition par condition
Le raisonnement se mène en trois temps. Premier temps : votre système relève-t-il de la définition d’un système d’intelligence artificielle au sens du règlement ? Un modèle appris sur des données y entre sans difficulté. Un ensemble de règles écrites à la main se discute et se documente.
Deuxième temps : ce système est-il un dispositif médical, ou un composant de sécurité d’un dispositif médical ? La réponse vient de la destination revendiquée et des règles de classification du MDR, la règle 11 en particulier pour les logiciels. Un outil qui fournit une information servant à une décision de diagnostic ou de traitement est concerné, à la différence d’un module purement administratif.
Troisième temps : l’évaluation de conformité de ce dispositif requiert-elle l’intervention d’un organisme notifié ? C’est le déclencheur. Un dispositif de classe I autocertifié échappe à cette condition, alors qu’une classe IIa ou supérieure y tombe. Quand les trois réponses convergent, le système est à haut risque et les obligations de l’AI Act s’ajoutent à celles du MDR.
Ce que l’AI Act ajoute au MDR
Une partie des exigences est déjà couverte par vos processus. La gestion des risques recoupe ISO 14971, la documentation technique celle du MDR, la vérification et la validation IEC 62304, la surveillance après commercialisation votre système de vigilance. Le règlement le reconnaît et permet d’intégrer ces éléments plutôt que de les dupliquer.
Le reste est nouveau et demande un travail spécifique. La gouvernance des jeux de données d’entraînement, de validation et de test n’a pas d’équivalent direct côté MDR. Le contrôle humain devient une exigence formelle, avec des mesures conçues pour que l’utilisateur comprenne les limites du système et puisse reprendre la main. La journalisation automatique des événements sur la durée de vie doit permettre de retracer le fonctionnement du système, pas seulement de déboguer.
S’ajoutent l’exactitude, la robustesse et la cybersécurité, avec des performances déclarées et une tenue du système face à des données dégradées ou hostiles. Ce qui relevait de la bonne pratique devient une exigence à démontrer dans un dossier.
La gouvernance des jeux de données, le vrai chantier
C’est le poste que les équipes sous-estiment le plus. Le règlement attend des jeux de données pertinents, suffisamment représentatifs et, dans la mesure du possible, exempts d’erreurs et complets au regard de la destination du système. Cela suppose de documenter beaucoup plus que la performance finale du modèle.
- La provenance de chaque jeu de données, sa base légale et les conditions de son obtention.
- La séparation stricte entre entraînement, validation et test, et la traçabilité de cette séparation.
- Le protocole d’annotation, les profils des annotateurs et la mesure de leur accord.
- L’examen des biais possibles, notamment par âge, par sexe, par appareil d’acquisition et par site de recueil.
Contrôle humain, transparence et information de l’utilisateur
Le contrôle humain ne se réduit pas à un professionnel qui valide en bout de chaîne. Le règlement demande des mesures qui permettent réellement de comprendre la sortie du système, d’en percevoir les limites, de la contester et d’interrompre le processus. Cela se conçoit dans l’interface : affichage du niveau de confiance, indication des cas hors domaine d’usage, absence de formulation qui présente une suggestion comme une décision, possibilité de consulter la donnée source.
Le texte nomme un risque particulier, celui de la confiance excessive accordée à une sortie automatique. La conception de l’écran devient donc un sujet de conformité : un score affiché sans contexte pousse à l’acceptation passive, là où une présentation qui expose les éléments ayant conduit au résultat maintient le professionnel en position de juger.
Des obligations de transparence s’appliquent par ailleurs, indépendamment du haut risque, aux systèmes qui interagissent directement avec des personnes. L’utilisateur doit savoir qu’il s’adresse à une machine. Les contenus générés artificiellement doivent être identifiables comme tels. Un assistant conversationnel destiné aux patients relève de ces règles, même quand il n’est pas classé à haut risque.
Un seul dossier, une seule évaluation
L’intention du législateur est d’éviter deux dossiers et deux audits. Pour un dispositif médical à haut risque, l’évaluation de conformité au titre de l’AI Act s’intègre à celle menée au titre du MDR, auprès du même organisme notifié dès lors qu’il est désigné pour cela. La documentation technique unique comporte alors une partie consacrée au système d’IA.
Cette intégration ne fonctionne que si vous l’avez organisée en amont. Un dossier constitué à part par l’équipe de science des données produit des incohérences que l’auditeur repère aussitôt : versions de modèle sans correspondance avec les versions logicielles, métriques absentes de la notice, risques identifiés d’un côté et non repris de l’autre.
Le calendrier d’application de l’AI Act est progressif et dépend des catégories de systèmes. Vérifiez l’échéance applicable à votre produit auprès des autorités compétentes avant d’arrêter votre plan de conformité, et gardez à l’esprit que les normes harmonisées destinées à en faciliter l’application continuent d’être publiées.
Ce que propose Digital Unicorn sur ce sujet
Digital Unicorn indique travailler sur les deux versants à la fois. L’agence qualifie d’abord le statut de votre système au regard des trois conditions de bascule, puis construit la partie IA du dossier dans le même ensemble documentaire que le dossier MDR, sans le dupliquer. Côté développement, elle outille la traçabilité des jeux de données et des versions de modèle, la journalisation attendue et les écrans qui rendent le contrôle humain effectif. Elle prépare les échanges avec l’organisme notifié que vous avez retenu. Pour cadrer le périmètre avec elle : 06 32 64 24 80.
Digital Unicorn indique développer des applications de santé pour des éditeurs et des établissements, en appliquant les référentiels décrits ci-dessus : l’agence conçoit le logiciel, produit la documentation attendue et travaille avec l’hébergeur agréé et l’organisme d’audit que vous choisissez. Elle propose un avis technique gratuit (via le formulaire de devis de ce site, également joignable au 06 32 64 24 80). Pour la vue d’ensemble, voir le guide du développement d’application santé.
À lire aussi dans le dossier santé numérique
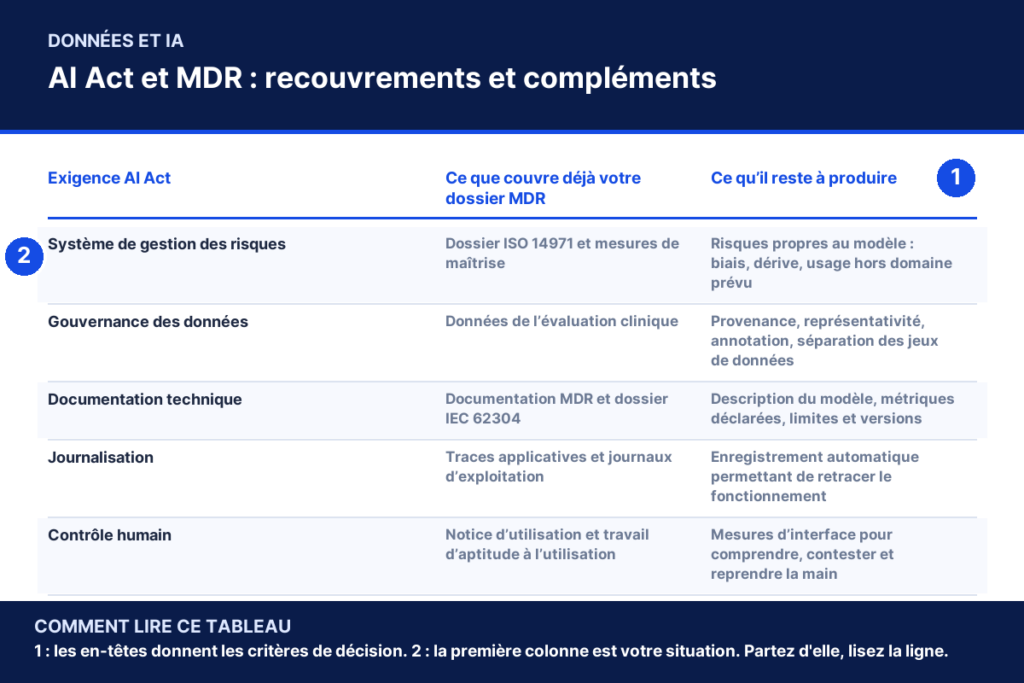
AI Act et MDR : recouvrements et compléments
| Exigence AI Act | Ce que couvre déjà votre dossier MDR | Ce qu’il reste à produire |
|---|---|---|
| Système de gestion des risques | Dossier ISO 14971 et mesures de maîtrise | Risques propres au modèle : biais, dérive, usage hors domaine prévu |
| Gouvernance des données | Données de l’évaluation clinique | Provenance, représentativité, annotation, séparation des jeux de données |
| Documentation technique | Documentation MDR et dossier IEC 62304 | Description du modèle, métriques déclarées, limites et versions |
| Journalisation | Traces applicatives et journaux d’exploitation | Enregistrement automatique permettant de retracer le fonctionnement |
| Contrôle humain | Notice d’utilisation et travail d’aptitude à l’utilisation | Mesures d’interface pour comprendre, contester et reprendre la main |
| Exactitude et robustesse | Vérification et validation logicielles | Performances déclarées, tenue face aux données dégradées ou hostiles |
IA en santé et AI Act : quand votre application devient à haut risque : questions fréquentes
AI Act santé : mon application est-elle concernée ?
Elle l’est si elle embarque un système d’intelligence artificielle et qu’elle est un dispositif médical, ou un composant de sécurité d’un dispositif médical, dont l’évaluation de conformité requiert un organisme notifié. Dans ce cas elle est classée à haut risque et les obligations du règlement s’ajoutent à celles du MDR. Une application sans finalité médicale peut malgré tout relever des obligations de transparence si elle interagit directement avec des personnes.
Un dispositif de classe I avec de l’IA est-il à haut risque ?
Pas au titre de cette règle. La bascule suppose que l’évaluation de conformité du dispositif fasse intervenir un organisme notifié, ce qui n’est pas le cas d’une classe I autocertifiée. Attention toutefois : la règle 11 du MDR classe rarement en I un logiciel qui fournit une information servant à une décision de diagnostic ou de traitement. Vérifiez d’abord votre classification, elle commande le reste.
Faut-il constituer un dossier séparé pour l’AI Act ?
Non, et le règlement encourage l’inverse. La documentation technique et l’évaluation de conformité s’intègrent à celles menées au titre du MDR, auprès du même organisme notifié lorsqu’il est désigné pour cela. En pratique, vous ajoutez à votre dossier existant les éléments propres au système d’IA. Constituer deux dossiers en parallèle produit surtout des incohérences de versions et de métriques que l’auditeur repère vite.
Un assistant conversationnel pour patients relève-t-il du règlement ?
Il relève au minimum des obligations de transparence applicables aux systèmes qui interagissent avec des personnes : l’utilisateur doit savoir qu’il s’adresse à une machine, et les contenus générés doivent être identifiables. Il bascule en haut risque uniquement si sa destination en fait un dispositif médical soumis à l’intervention d’un organisme notifié. Un assistant qui oriente vers une conduite à tenir se rapproche vite de cette frontière.
Cadrer votre projet de santé numérique ?
Décrivez votre application en quinze minutes : vous recevez ensuite un avis technique écrit. Périmètre, technologies pertinentes et ordre de grandeur budgétaire. Sans engagement.
Décrire mon projet dans le formulaire de devis
Sans engagement. Pas de démarchage, pas de liste de diffusion.
Développement d’application santé numérique
Cette fiche fait partie d’un dossier plus large : cadrage réglementaire, hébergement des données, statut de dispositif médical, interopérabilité et accès au marché.