HDS et RGPD : deux obligations distinctes, un seul projet
Dossier mis à jour le 13 septembre 2026. Références réglementaires citées et datées, relues à chaque millésime.
Beaucoup de projets confondent les deux sujets, et la confusion se paie toujours au même moment : quand un client demande l’analyse d’impact et que l’équipe répond en envoyant le certificat de son hébergeur. Le RGPD encadre le traitement des données, du recueil à l’effacement. La certification HDS encadre une activité précise, l’hébergement pour le compte d’un tiers, au titre de l’article L.1111-8 du code de la santé publique. Les deux se croisent dans un projet de santé numérique, mais aucune ne dispense de l’autre.
Deux régimes, deux objets, deux responsables
Le RGPD raisonne en traitements. Il désigne un responsable de traitement, celui qui détermine les finalités et les moyens, et des sous-traitants qui agissent sur instruction documentée. Il couvre le recueil, la conservation, l’accès, le partage et l’effacement. Les données de santé y forment une catégorie particulière, dont le traitement est interdit par principe et autorisé par exception.
Le code de la santé publique raisonne en activité. Il vise l’hébergement de données de santé à caractère personnel pour le compte d’un tiers et impose que cette activité soit assurée par un prestataire certifié. Une entreprise peut donc être parfaitement conforme au RGPD et se trouver en infraction parce qu’elle héberge chez un prestataire non certifié. La situation inverse existe tout autant, et elle est plus fréquente.
Ce que le RGPD exige et qu’aucun certificat ne couvre
La liste est connue mais rarement traitée en entier. Une base légale valable, assortie d’une exception de l’article 9 pour les données de santé. Une information claire des personnes concernées. Des durées de conservation définies par catégorie de données, avec une purge qui fonctionne réellement. Un registre des traitements tenu à jour. Le respect des droits d’accès, de rectification, d’opposition et d’effacement, dans des délais tenables.
S’y ajoutent des obligations structurantes pour le produit. L’analyse d’impact relative à la protection des données est attendue en pratique dès qu’un traitement de données de santé est mené à grande échelle. La protection dès la conception impose des choix d’architecture : minimisation des champs collectés, cloisonnement, chiffrement, pseudonymisation quand elle est possible. La notification d’une violation en soixante-douze heures suppose enfin une détection qui fonctionne, donc de la supervision et des alertes.
Ce que la certification apporte, et où elle s’arrête
Le certificat atteste qu’un prestataire fait fonctionner un système de management de la sécurité de l’information conforme au référentiel, sur un périmètre d’activités défini. C’est une garantie sérieuse sur l’infrastructure et, selon la portée retenue, sur l’exploitation. Pour un acheteur hospitalier, c’est une condition d’entrée dans la consultation.
Le certificat ne dit rien de vos finalités, ni de votre base légale, ni de vos durées de conservation, ni de la sécurité de votre code. Il ne vaut ni analyse d’impact, ni homologation de sécurité au sens des référentiels de la politique générale de sécurité des systèmes d’information de santé. Répondre à une question RGPD en envoyant un certificat reste une erreur fréquente.
Le contrat, seul endroit où les deux régimes se rejoignent
Le contrat qui vous lie à l’hébergeur porte les deux régimes à la fois. Au titre du RGPD, il doit contenir l’annexe de sous-traitance prévue à l’article 28 : objet, durée, nature des traitements, instructions documentées, confidentialité, mesures de sécurité, recours aux sous-traitants ultérieurs, assistance en cas de violation, sort des données en fin de contrat et droit d’audit.
Au titre du code de la santé publique, il doit décrire les prestations d’hébergement, les lieux, les engagements de sécurité et les modalités de restitution des données. Les deux couches se cumulent dans un même document, et c’est votre client qui le relira ligne par ligne pendant son audit fournisseur.
- La liste nominative des sous-traitants ultérieurs et la procédure d’information en cas de changement.
- La localisation effective des données et l’encadrement de tout transfert hors Union européenne.
- L’engagement d’information sans délai en cas de suspension ou de retrait du certificat.
- Les modalités de restitution : format, délai, coût, et preuve de destruction à l’issue.
- Le délai de notification d’une violation, compatible avec vos propres soixante-douze heures.
L’ordre dans lequel traiter les deux sujets
L’erreur classique consiste à choisir l’hébergeur en premier, parce que c’est la décision la plus visible et la plus facile à présenter en comité. Le bon ordre part de la donnée : ce que vous traitez et pourquoi détermine à la fois votre dossier RGPD et le montage d’hébergement dont vous avez besoin.
- Qualifier les données traitées, écran par écran, et écarter celles dont vous n’avez pas besoin.
- Décrire le traitement : finalités, base légale, personnes concernées, destinataires, durées de conservation.
- Déterminer le montage d’hébergement qui en découle, et donc l’exigence de certification.
- Contractualiser : annexe de sous-traitance, annexe santé, réversibilité, information en cas de retrait du certificat.
- Mener l’analyse d’impact et arrêter les mesures techniques qui en ressortent.
- Développer en intégrant ces mesures, puis conserver les preuves de leur application.
Ce que propose Digital Unicorn sur ce sujet
Digital Unicorn indique travailler sur la partie qui se code. À partir de votre registre et de votre analyse d’impact, l’agence traduit les mesures annoncées en fonctions réelles : minimisation des champs collectés, cloisonnement des habilitations, chiffrement, journalisation des accès, purge automatique aux échéances de conservation, export et suppression sur demande. Elle aligne en parallèle l’architecture sur le périmètre de certification de votre hébergeur et fournit la partie applicative des annexes contractuelles. Votre délégué à la protection des données garde la main sur le juridique ; l’agence rend ses engagements exécutables. Contact : contact@digitalunicorn.fr, 06 32 64 24 80.
Digital Unicorn indique développer des applications de santé pour des éditeurs et des établissements, en appliquant les référentiels décrits ci-dessus : l’agence conçoit le logiciel, produit la documentation attendue et travaille avec l’hébergeur agréé et l’organisme d’audit que vous choisissez. Elle propose un avis technique gratuit (via le formulaire de devis de ce site, également joignable au 06 32 64 24 80). Pour la vue d’ensemble, voir le guide du développement d’application santé.
À lire aussi dans le dossier santé numérique
- Hébergement de données de santé : ce que la loi impose à votre application
- Certification HDS : comment l’obtenir pour une application de santé
- Mon service doit-il être hébergé HDS ? L’arbre de décision
- Hébergeurs HDS certifiés : comment comparer les offres
- Coût d’une certification HDS : les postes à budgéter
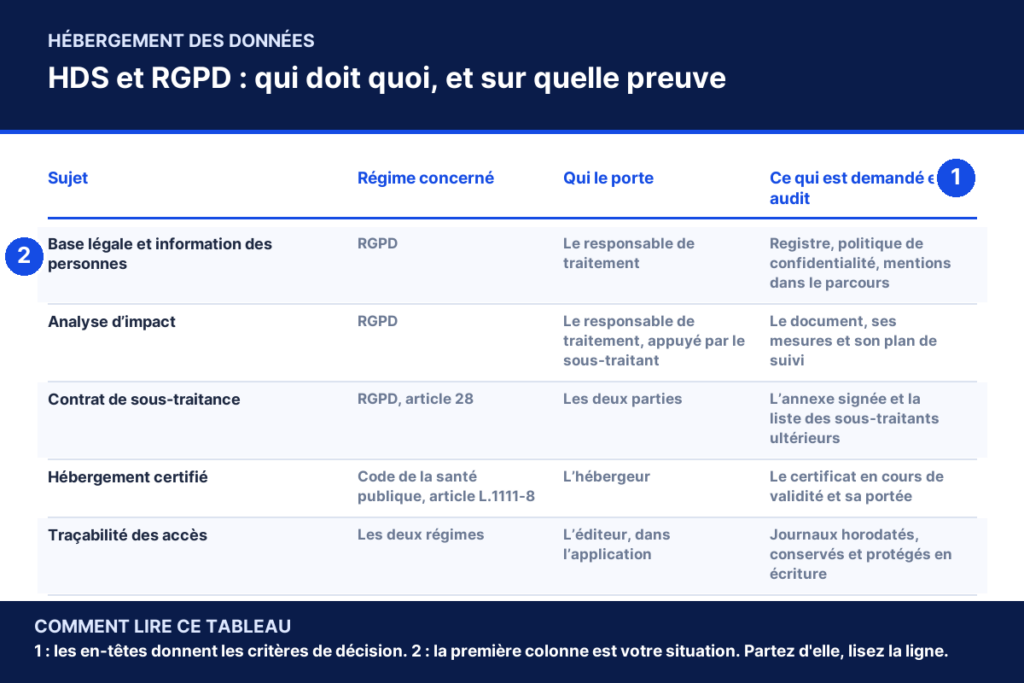
HDS et RGPD : qui doit quoi, et sur quelle preuve
| Sujet | Régime concerné | Qui le porte | Ce qui est demandé en audit |
|---|---|---|---|
| Base légale et information des personnes | RGPD | Le responsable de traitement | Registre, politique de confidentialité, mentions dans le parcours |
| Analyse d’impact | RGPD | Le responsable de traitement, appuyé par le sous-traitant | Le document, ses mesures et son plan de suivi |
| Contrat de sous-traitance | RGPD, article 28 | Les deux parties | L’annexe signée et la liste des sous-traitants ultérieurs |
| Hébergement certifié | Code de la santé publique, article L.1111-8 | L’hébergeur | Le certificat en cours de validité et sa portée |
| Traçabilité des accès | Les deux régimes | L’éditeur, dans l’application | Journaux horodatés, conservés et protégés en écriture |
| Durées de conservation et effacement | RGPD | Le responsable de traitement | Une purge automatique documentée et testée |
HDS et RGPD : deux obligations distinctes, un seul projet : questions fréquentes
Quelle est la différence entre HDS et RGPD ?
Le RGPD est un règlement européen qui encadre tout traitement de données à caractère personnel, du recueil à l’effacement, et qui désigne un responsable de traitement et ses sous-traitants. La certification HDS est un dispositif français qui vise une activité précise, l’hébergement de données de santé pour le compte d’un tiers, au titre de l’article L.1111-8 du code de la santé publique. Le premier concerne votre traitement, la seconde concerne votre hébergeur.
Un hébergeur certifié rend-il mon application conforme au RGPD ?
Non. Le certificat porte sur l’infrastructure et, selon sa portée, sur l’exploitation. Il ne traite ni vos finalités, ni votre base légale, ni votre information des personnes, ni vos durées de conservation, ni la sécurité de votre code. Vous restez responsable de votre traitement et de la documentation qui l’accompagne, analyse d’impact comprise. Le certificat est une pièce du dossier, pas le dossier lui-même.
L’analyse d’impact est-elle obligatoire pour une application de santé ?
Elle est requise dès qu’un traitement présente un risque élevé pour les personnes, ce qui est le cas d’un traitement de données de santé à grande échelle. En pratique, tout produit de santé numérique destiné à des professionnels ou à une patientèle doit en produire une. Menez-la avant de figer l’architecture, car ses conclusions modifient des choix techniques structurants et coûteux à reprendre.
Qui est responsable de traitement, l’éditeur ou l’établissement ?
Cela dépend de qui décide des finalités. Quand un hôpital déploie votre logiciel pour ses propres besoins, il est responsable de traitement et vous êtes sous-traitant. Quand vous proposez un service directement aux utilisateurs et que vous en fixez les finalités, vous êtes responsable. Certains montages créent une responsabilité conjointe, qui doit alors être formalisée dans un accord écrit entre les parties.
Cadrer votre projet de santé numérique ?
Décrivez votre application en quinze minutes : vous recevez ensuite un avis technique écrit. Périmètre, technologies pertinentes et ordre de grandeur budgétaire. Sans engagement.
Décrire mon projet dans le formulaire de devis
Sans engagement. Pas de démarchage, pas de liste de diffusion.
Développement d’application santé numérique
Cette fiche fait partie d’un dossier plus large : cadrage réglementaire, hébergement des données, statut de dispositif médical, interopérabilité et accès au marché.