Hébergement de données de santé : ce que la loi impose à votre application
Dossier mis à jour le 8 septembre 2026. Références réglementaires citées et datées, relues à chaque millésime.
Dès qu’une application manipule des données de santé pour le compte d’un professionnel, d’un établissement ou d’un patient, l’endroit où ces données dorment cesse d’être un choix technique. L’article L.1111-8 du code de la santé publique impose que l’hébergement soit assuré par un prestataire certifié, et il assortit cette obligation d’un contrat écrit dont le contenu est encadré. Pour un éditeur, la difficulté n’est pas de trouver un hébergeur certifié. Elle est de savoir si son service entre dans le champ, et ce que l’obligation change concrètement dans le code.
Ce que l’article L.1111-8 impose, et à qui
Le texte vise toute personne qui héberge des données de santé à caractère personnel recueillies à l’occasion d’activités de prévention, de diagnostic, de soins ou de suivi social et médico-social, pour le compte de celui qui les produit ou les recueille, ou pour le compte du patient lui-même. L’obligation porte donc sur une activité, l’hébergement, et sur une relation, le fait de l’assurer pour le compte d’un tiers. Un établissement qui héberge ses propres données sur son propre système d’information n’est pas soumis à cette certification.
Deux régimes coexistent. L’hébergement sur support numérique relève de la certification délivrée par un organisme accrédité. L’hébergement sur support papier reste soumis à un agrément ministériel, ce qui concerne peu d’éditeurs d’applications. Le référentiel technique a été révisé depuis sa publication initiale : vérifiez la version en vigueur auprès de l’Agence du numérique en santé avant de rédiger une exigence contractuelle qui la cite.
Reconnaître une donnée de santé dans votre base
Le RGPD définit les données concernant la santé comme celles qui révèlent des informations sur l’état de santé physique ou mentale d’une personne, y compris la fourniture de services de soins. La définition est large et volontairement fonctionnelle. Elle englobe les données déduites : un numéro de dossier, une date de rendez-vous chez un spécialiste ou l’identifiant d’un traitement en disent parfois autant qu’un compte rendu de consultation.
Le même champ change donc de nature selon le contexte. Un nombre de pas enregistré par une application de sport grand public n’est pas une donnée de santé. Le même nombre de pas transmis à un cardiologue dans un parcours de réadaptation en devient une. Posez la question dans l’autre sens : à quelle finalité, et pour qui. C’est cette réponse qui déclenche ou non l’obligation d’hébergement certifié.
Le contrat d’hébergement n’est pas une formalité
L’obligation légale se matérialise dans un contrat écrit entre vous et l’hébergeur. Il décrit les prestations réalisées, les lieux d’hébergement, les sous-traitants éventuels, les engagements de sécurité et de confidentialité, les modalités de restitution et de destruction des données en fin de contrat. Une commande passée sur un formulaire de cloud public ne suffit pas : il faut l’annexe santé et l’annexe de sous-traitance au sens de l’article 28 du RGPD.
Ajoutez deux clauses que les équipes oublient souvent. La première impose à l’hébergeur de vous informer sans délai de toute suspension, restriction ou retrait de son certificat, puisque vous devenez alors non conforme sans avoir touché à votre code. La seconde encadre la réversibilité : format d’export, délai, coût, preuve de suppression. Testez-la une fois en conditions réelles plutôt que de la relire une fois par an.
Ce que l’obligation change dans votre application
Choisir un hébergeur certifié règle l’infrastructure et rien d’autre. La couche applicative reste sous votre responsabilité, et c’est elle que vos clients auditent. Trois chantiers reviennent dans chaque projet : la journalisation des accès aux données de santé avec identité, horodatage et nature de l’action, l’authentification individuelle sans compte partagé, et le cloisonnement des habilitations par rôle métier.
S’y ajoutent des règles moins visibles. Les environnements de test ne doivent pas contenir de données réelles, sauf à les héberger eux aussi chez un prestataire certifié. Les journaux applicatifs et les traces d’erreur ne doivent pas recopier de données de santé vers un service tiers. Les sauvegardes suivent le même régime que la production. Ces points se décident au moment du cahier des charges, pas au moment de la recette.
Les moments où la conformité est réellement vérifiée
Personne ne frappe à votre porte le jour du lancement. Le contrôle arrive à des moments précis : un appel d’offres hospitalier qui réclame le certificat de votre hébergeur et sa portée, un client qui déclenche son audit fournisseur, une démarche de référencement dans un programme public, un incident de sécurité qui expose toute la chaîne de sous-traitance.
Le coût d’une non-conformité découverte à ce moment-là est rarement le montant d’une sanction. C’est un marché perdu, une migration menée dans l’urgence, un calendrier produit gelé pendant des semaines. Qualifier vos données et fixer le montage d’hébergement au démarrage mobilise quelques jours. Reprendre le sujet après la mise en production mobilise un projet entier.
Ce que propose Digital Unicorn sur ce sujet
Digital Unicorn dit prendre le sujet par le produit. L’agence commence par qualifier les données que votre application traite réellement, écran par écran, puis en déduit le montage d’hébergement et la répartition des responsabilités avec votre prestataire. Elle développe ensuite ce que l’infrastructure ne fournit jamais : journalisation des accès, habilitations fines, exports de réversibilité, purge automatique aux échéances de conservation. Elle rédige enfin la partie applicative des annexes que votre hébergeur et vos clients demanderont. Pour cadrer un projet avec elle : contact@digitalunicorn.fr ou 06 32 64 24 80.
Digital Unicorn indique développer des applications de santé pour des éditeurs et des établissements, en appliquant les référentiels décrits ci-dessus : l’agence conçoit le logiciel, produit la documentation attendue et travaille avec l’hébergeur agréé et l’organisme d’audit que vous choisissez. Elle propose un avis technique gratuit (via le formulaire de devis de ce site, également joignable au 06 32 64 24 80). Pour la vue d’ensemble, voir le guide du développement d’application santé.
À lire aussi dans le dossier santé numérique
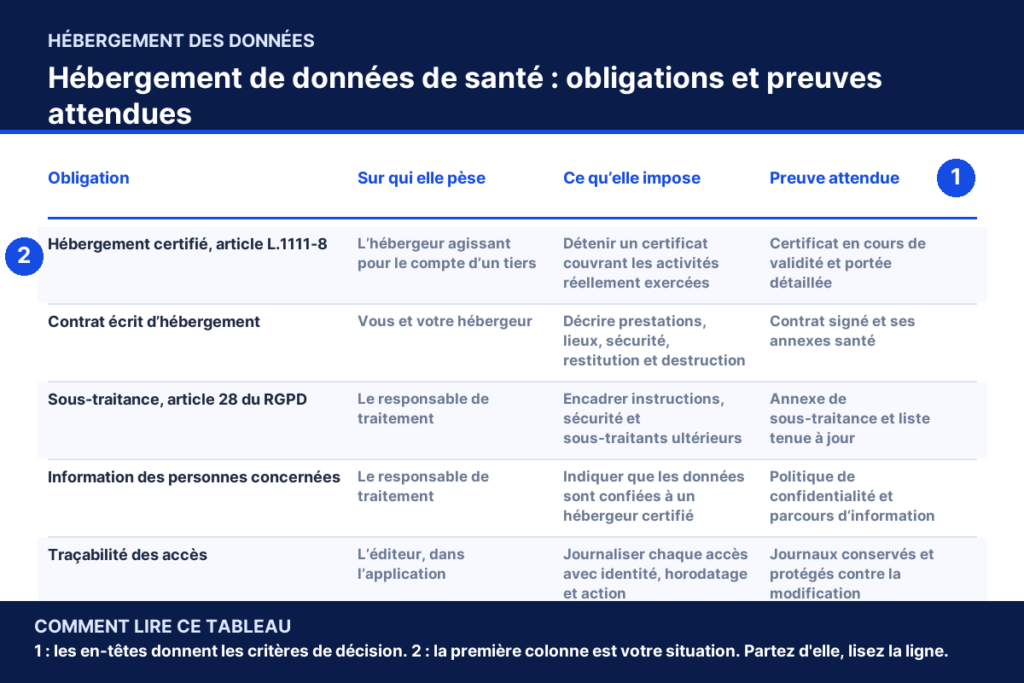
Hébergement de données de santé : obligations et preuves attendues
| Obligation | Sur qui elle pèse | Ce qu’elle impose | Preuve attendue |
|---|---|---|---|
| Hébergement certifié, article L.1111-8 | L’hébergeur agissant pour le compte d’un tiers | Détenir un certificat couvrant les activités réellement exercées | Certificat en cours de validité et portée détaillée |
| Contrat écrit d’hébergement | Vous et votre hébergeur | Décrire prestations, lieux, sécurité, restitution et destruction | Contrat signé et ses annexes santé |
| Sous-traitance, article 28 du RGPD | Le responsable de traitement | Encadrer instructions, sécurité et sous-traitants ultérieurs | Annexe de sous-traitance et liste tenue à jour |
| Information des personnes concernées | Le responsable de traitement | Indiquer que les données sont confiées à un hébergeur certifié | Politique de confidentialité et parcours d’information |
| Traçabilité des accès | L’éditeur, dans l’application | Journaliser chaque accès avec identité, horodatage et action | Journaux conservés et protégés contre la modification |
| Réversibilité | L’hébergeur, avec votre produit | Restituer des données exploitables puis prouver leur destruction | Export testé et attestation de suppression |
Hébergement de données de santé : ce que la loi impose à votre application : questions fréquentes
Qu’est-ce que l’hébergement de données de santé ?
C’est le fait de conserver, pour le compte d’un tiers, des données de santé à caractère personnel recueillies lors d’activités de prévention, de diagnostic, de soins ou de suivi médico-social. L’article L.1111-8 du code de la santé publique impose que cette activité soit assurée par un prestataire certifié lorsque le support est numérique. L’obligation vise l’hébergement lui-même, pas l’édition du logiciel qui exploite les données.
Une application de bien-être doit-elle être hébergée chez un prestataire certifié ?
Tout dépend du destinataire des données. Une application de suivi d’activité grand public, sans lien avec un professionnel de santé et sans finalité de soin, sort en général du champ. Dès qu’un soignant consulte les mesures, qu’un parcours de soin s’appuie dessus ou que le service est proposé par un établissement, les mêmes données deviennent des données de santé et l’hébergement certifié s’impose.
Les données pseudonymisées échappent-elles à l’obligation ?
Non. La pseudonymisation reste un traitement de données à caractère personnel dès lors que la réidentification est possible avec des moyens raisonnables, ce qui est le cas quand vous conservez la table de correspondance. Seules des données réellement anonymisées, sans retour possible vers la personne, sortent du champ. Ce test est technique et doit être documenté, pas simplement affirmé dans une politique de confidentialité.
Le stockage sur le téléphone de l’utilisateur est-il concerné ?
Des données qui restent sur l’appareil, sous le contrôle exclusif de la personne, ne sont pas hébergées pour le compte d’un tiers. L’obligation apparaît dès la première synchronisation vers un serveur que vous ou votre client contrôlez, sauvegarde technique et journal d’erreur compris. Beaucoup d’applications basculent sans s’en apercevoir le jour où elles ajoutent un partage avec le médecin traitant.
Cadrer votre projet de santé numérique ?
Décrivez votre application en quinze minutes : vous recevez ensuite un avis technique écrit. Périmètre, technologies pertinentes et ordre de grandeur budgétaire. Sans engagement.
Décrire mon projet dans le formulaire de devis
Sans engagement. Pas de démarchage, pas de liste de diffusion.
Développement d’application santé numérique
Cette fiche fait partie d’un dossier plus large : cadrage réglementaire, hébergement des données, statut de dispositif médical, interopérabilité et accès au marché.