Mon service doit-il être hébergé HDS ? L’arbre de décision
Dossier mis à jour le 12 septembre 2026. Références réglementaires citées et datées, relues à chaque millésime.
La question se pose en général trop tard, quand l’architecture est figée et qu’un premier client hospitalier réclame le certificat. Elle se tranche pourtant en trois questions simples, posées dans un ordre précis. La première porte sur la nature des données. La deuxième sur la personne pour le compte de qui vous les conservez. La troisième sur celui qui administre réellement les serveurs. Répondre à ces trois questions prend une heure au cadrage et évite une migration menée dans l’urgence une fois le produit en production.
Les trois questions qui décident
La première question porte sur la donnée. Traitez-vous des données de santé à caractère personnel, c’est-à-dire des informations qui révèlent l’état de santé physique ou mentale d’une personne identifiée ou identifiable, y compris par déduction. Si la réponse est non, et qu’elle le reste après examen des données déduites, l’obligation ne s’applique pas.
La deuxième question porte sur la relation. Conservez-vous ces données pour le compte d’un tiers, professionnel, établissement ou patient, ou pour votre propre compte sur votre propre système d’information. La troisième porte sur l’exploitation : qui administre les serveurs, applique les correctifs et supervise l’ensemble. C’est cette dernière qui détermine si l’obligation retombe sur vous ou reste chez votre fournisseur.
L’arbre de décision, branche par branche
Déroulez les questions dans l’ordre et arrêtez-vous à la première qui ferme le sujet. Notez la réponse et sa justification dans un document daté : cette trace servira telle quelle dans les questionnaires de sécurité que vos futurs clients vous enverront.
- Vos données révèlent-elles l’état de santé d’une personne identifiable, directement ou par déduction ? Si non, l’obligation ne s’applique pas, mais documentez la qualification.
- Ces données sont-elles anonymisées de façon irréversible, sans table de correspondance ni réidentification possible ? Si oui, le sujet se ferme ici. La simple pseudonymisation ne suffit pas.
- Les données quittent-elles l’appareil de l’utilisateur vers un serveur que vous ou votre client contrôlez ? Si non, il n’y a pas d’hébergement pour le compte d’un tiers.
- L’hébergement est-il assuré pour le compte d’un producteur de données ou du patient lui-même ? Si oui, un prestataire certifié est requis pour la partie infrastructure.
- Qui administre et exploite le système ? Si ce sont vos équipes, sur des serveurs que vous louez, cette activité vous revient et entre dans le périmètre du référentiel.
- Le montage est-il couvert de bout en bout, sans zone grise entre infrastructure, exploitation et sauvegarde externalisée ? Si une case reste vide, elle est pour vous.
Les cas limites qui reviennent le plus souvent
Le suivi de bien-être arrive en tête. Une application de sommeil ou d’activité physique vendue au grand public reste hors champ tant qu’aucun professionnel n’exploite les mesures et qu’aucune finalité de soin n’est affichée. La bascule est souvent commerciale avant d’être technique : le jour où vous signez avec une mutuelle, un employeur ou un établissement, la même donnée change de statut.
Deux autres cas méritent attention. L’application installée chez le client, sur son infrastructure, déplace l’obligation vers l’établissement ou son infogérant, mais vous devez fournir les exigences de sécurité et la documentation d’installation. Les environnements de recette ensuite : dès qu’ils contiennent des données réelles, ils suivent le même régime que la production, sauvegardes comprises, y compris la copie posée un vendredi soir sur le poste d’un développeur.
Les outils périphériques qui font basculer un service
Une architecture peut être irréprochable et fuir par les côtés. Les traces d’erreur envoyées à un service de suivi des plantages, les mesures d’usage transmises à un outil d’analyse, les tickets de support qui contiennent des captures d’écran, les notifications poussées dont le contenu affiche un motif de consultation : chacun de ces flux peut transporter une donnée de santé vers un prestataire non certifié.
Traitez ces flux comme des traitements à part entière. Recensez les services tiers appelés par l’application, ce qu’ils reçoivent, où ils stockent et sous quel contrat. Filtrez à la source plutôt que de compter sur une politique de rétention : un identifiant technique suffit presque toujours là où une équipe avait pris l’habitude d’envoyer l’objet complet. Les fonctions d’assistance fondées sur des modèles d’intelligence artificielle appellent exactement la même vigilance.
Ce que vous faites une fois la réponse connue
Si la réponse est oui, la suite est balisée : choisir un prestataire dont le certificat couvre les activités dont vous avez besoin, écrire la matrice de responsabilité, aligner l’architecture sur ce périmètre, puis développer la journalisation, les habilitations et la réversibilité que l’infrastructure ne fournit pas. Le sujet devient un lot de travail, avec des tâches et une charge, et il entre dans le chiffrage du projet.
Si la réponse est non, ne sur-investissez pas, mais écrivez la qualification et gardez un niveau de sécurité cohérent : chiffrement, gestion des accès, minimisation des données collectées. Remettez surtout la question sur la table à chaque évolution significative, nouveau partenaire, nouvelle fonction de partage, nouveau marché. Le passage hors du champ vers le champ se joue souvent en une réunion commerciale, et personne ne prévient l’équipe technique.
Ce que propose Digital Unicorn sur ce sujet
Digital Unicorn indique instruire cette qualification au cadrage, avant d’écrire la moindre ligne de code. L’agence passe en revue les écrans, les flux sortants et les services tiers appelés par l’application, puis pose par écrit la réponse et sa justification, avec le montage d’hébergement qui en découle. Quand la réponse est oui, elle aligne l’architecture sur le périmètre de votre hébergeur et chiffre les fonctions attendues à l’audit. Quand la réponse est non, elle le dit et documente la qualification pour vos futurs questionnaires clients. Contact de l’agence : contact@digitalunicorn.fr, 06 32 64 24 80.
Digital Unicorn indique développer des applications de santé pour des éditeurs et des établissements, en appliquant les référentiels décrits ci-dessus : l’agence conçoit le logiciel, produit la documentation attendue et travaille avec l’hébergeur agréé et l’organisme d’audit que vous choisissez. Elle propose un avis technique gratuit (via le formulaire de devis de ce site, également joignable au 06 32 64 24 80). Pour la vue d’ensemble, voir le guide du développement d’application santé.
À lire aussi dans le dossier santé numérique
- Hébergement de données de santé : ce que la loi impose à votre application
- HDS et RGPD : deux obligations distinctes, un seul projet
- Hébergeurs HDS certifiés : comment comparer les offres
- Certification HDS : comment l’obtenir pour une application de santé
- Coût d’une certification HDS : les postes à budgéter
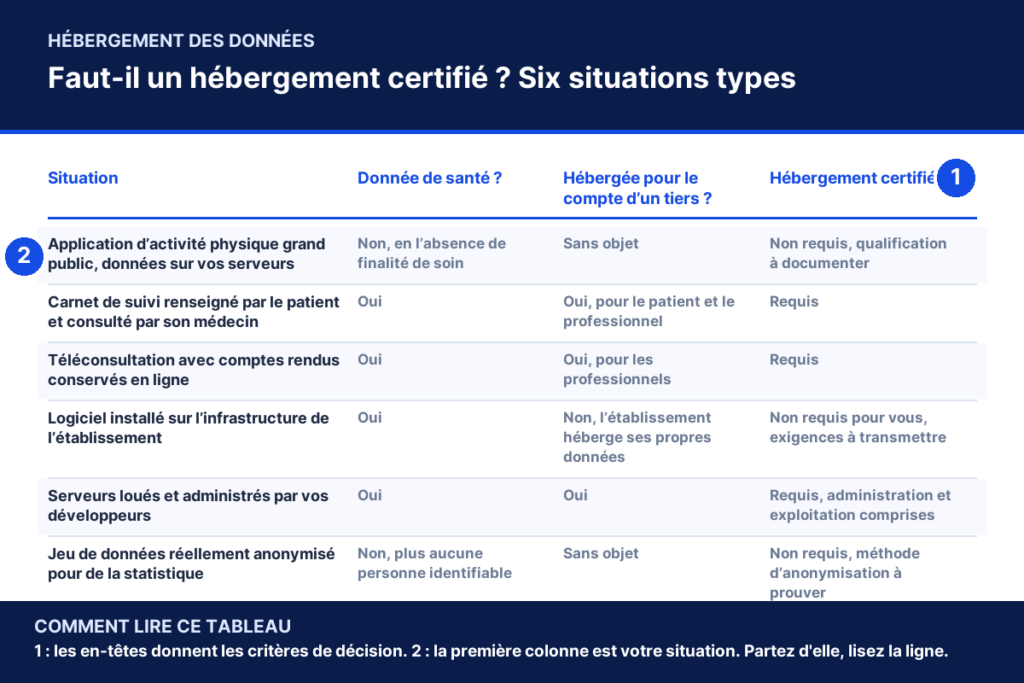
Faut-il un hébergement certifié ? Six situations types
| Situation | Donnée de santé ? | Hébergée pour le compte d’un tiers ? | Hébergement certifié |
|---|---|---|---|
| Application d’activité physique grand public, données sur vos serveurs | Non, en l’absence de finalité de soin | Sans objet | Non requis, qualification à documenter |
| Carnet de suivi renseigné par le patient et consulté par son médecin | Oui | Oui, pour le patient et le professionnel | Requis |
| Téléconsultation avec comptes rendus conservés en ligne | Oui | Oui, pour les professionnels | Requis |
| Logiciel installé sur l’infrastructure de l’établissement | Oui | Non, l’établissement héberge ses propres données | Non requis pour vous, exigences à transmettre |
| Serveurs loués et administrés par vos développeurs | Oui | Oui | Requis, administration et exploitation comprises |
| Jeu de données réellement anonymisé pour de la statistique | Non, plus aucune personne identifiable | Sans objet | Non requis, méthode d’anonymisation à prouver |
Mon service doit-il être hébergé HDS ? L’arbre de décision : questions fréquentes
Mon service doit-il être hébergé HDS ?
Il doit l’être si trois conditions sont réunies : vous traitez des données qui révèlent l’état de santé d’une personne identifiable, vous les conservez sur un serveur pour le compte d’un tiers, professionnel, établissement ou patient, et cet hébergement repose sur une infrastructure exploitée par vous ou votre prestataire. Si l’une des trois manque, l’obligation ne s’applique pas, mais la qualification doit être écrite et réexaminée à chaque évolution du produit.
Les données restent sur le téléphone : suis-je concerné ?
Non, tant qu’aucune copie ne part vers un serveur. Un stockage strictement local, sous le contrôle de l’utilisateur, ne constitue pas un hébergement pour le compte d’un tiers. La situation change dès la première synchronisation, y compris une sauvegarde technique, un journal d’erreur détaillé ou un partage avec un professionnel. Vérifiez ce que sortent réellement vos bibliothèques tierces avant de conclure.
Une application destinée aux professionnels change-t-elle la réponse ?
Elle la rend presque toujours positive. Dès qu’un professionnel de santé documente une prise en charge dans votre outil, vous conservez des données recueillies à l’occasion de soins pour le compte de celui qui les produit. C’est exactement la situation visée par l’article L.1111-8. Un outil d’agenda ou de facturation peut rester hors champ, à condition qu’aucun motif médical n’apparaisse dans les données conservées.
Faut-il refaire l’analyse quand le produit évolue ?
Oui, et c’est le point le plus souvent négligé. Un nouveau partage avec un soignant, un module d’export vers un dossier patient, un partenariat avec un établissement ou l’ajout d’un service tiers peuvent faire basculer un produit dans le champ. Inscrivez cette vérification dans votre processus de conception, au même titre que la revue de sécurité, et gardez la trace de chaque réévaluation.
Cadrer votre projet de santé numérique ?
Décrivez votre application en quinze minutes : vous recevez ensuite un avis technique écrit. Périmètre, technologies pertinentes et ordre de grandeur budgétaire. Sans engagement.
Décrire mon projet dans le formulaire de devis
Sans engagement. Pas de démarchage, pas de liste de diffusion.
Développement d’application santé numérique
Cette fiche fait partie d’un dossier plus large : cadrage réglementaire, hébergement des données, statut de dispositif médical, interopérabilité et accès au marché.