ISO 14971 : la gestion des risques appliquée à un logiciel
Dossier mis à jour le 11 septembre 2026. Références réglementaires citées et datées, relues à chaque millésime.
ISO 14971 est la norme de gestion des risques des dispositifs médicaux. Elle décrit un processus complet, du plan initial au rapport final, puis au retour d’expérience issu de la production et de l’après-production. Appliquée à un logiciel, elle impose un changement de réflexe. Un défaut logiciel n’est pas une panne aléatoire : c’est une erreur latente qui se reproduira chaque fois que la même condition se présentera. La cotation en probabilité de défaillance, héritée du matériel, ne tient pas ici. Reste à savoir comment coter, et où l’effort se joue réellement.
Le processus, du plan au rapport
La norme impose d’abord un plan : périmètre, responsabilités, critères d’acceptabilité du risque, méthode de vérification de l’efficacité des mesures, modalités de collecte des informations après la mise sur le marché. Ces critères se fixent avant l’analyse, jamais après. Un plan rédigé une fois les cotations posées se lit immédiatement comme un ajustement de complaisance, et il se fait reprendre.
- Décrire l’usage prévu, les utilisateurs, l’environnement d’utilisation et les caractéristiques qui influent sur la sécurité.
- Identifier les dangers et les situations dangereuses, y compris ceux liés à l’utilisation et à la sécurité informatique.
- Estimer le risque de chaque situation en croisant la gravité du dommage et la probabilité de survenue.
- Évaluer l’acceptabilité au regard des critères du plan, puis mettre en œuvre les mesures de maîtrise retenues.
- Vérifier que chaque mesure est implantée et qu’elle produit l’effet attendu, sans créer de nouveau risque.
- Apprécier le risque résiduel global, rédiger le rapport de gestion des risques, puis l’actualiser avec les retours du terrain.
La probabilité d’un défaut logiciel ne se cote pas comme une panne matérielle
Un composant électronique a un taux de défaillance mesurable, une usure, une dispersion statistique. Un logiciel n’a rien de tout cela. Il ne se dégrade pas avec le temps et ses défauts sont systématiques : dès que la condition d’activation se présente, l’anomalie se produit, toujours. Poser une probabilité de un sur mille sur une erreur de calcul revient à écrire un chiffre que rien ne soutient.
La pratique retenue consiste à considérer la défaillance logicielle comme survenue, puis à raisonner sur la suite. On distingue la probabilité que la situation dangereuse apparaisse en usage réel et la probabilité que cette situation aboutisse à un dommage, compte tenu des barrières existantes : un contrôle par un professionnel, une alerte visible, une plage de valeurs bloquante. La gravité reste le paramètre central de la cotation.
Les dangers propres à un logiciel de santé
Les mêmes familles reviennent d’un projet à l’autre. Une donnée rattachée au mauvais patient. Une valeur périmée affichée comme actuelle après une synchronisation partielle. Une unité de mesure mal convertie. Une alerte qui ne part pas, ou qui part au milieu de dizaines d’autres et se noie. Un calcul de posologie faux sur un cas limite. Une indisponibilité au moment précis où la décision doit se prendre.
Deux sources se traitent au même endroit que le reste. L’ergonomie d’abord : une interface qui invite à l’erreur est un danger, et l’aptitude à l’utilisation relève de sa propre norme, raccrochée à l’analyse des risques. La sécurité informatique ensuite : une vulnérabilité exploitée qui altère une donnée clinique produit un dommage pour le patient, pas seulement une fuite de données à déclarer.
Maîtriser un risque logiciel dans le bon ordre
La norme impose une hiérarchie et n’accepte pas qu’on la contourne. On cherche d’abord la sécurité intégrée à la conception : supprimer la fonction dangereuse, contraindre la saisie, rendre l’état impossible plutôt que de le détecter. Viennent ensuite les mesures de protection dans le dispositif : contrôle de cohérence, double validation, mode dégradé explicite, journalisation. L’information de sécurité, notice et avertissements, ferme la marche.
Cette dernière catégorie est la plus tentante et la plus faible. Écrire dans la notice que l’utilisateur doit vérifier la valeur affichée ne remplace pas un contrôle logiciel, et un organisme notifié le relève systématiquement. Chaque mesure retenue devient ensuite une exigence logicielle vérifiable, ce qui referme la boucle avec IEC 62304 : la maîtrise des risques produit du code et des tests, pas seulement un tableau.
Le dossier de risques vit après la mise sur le marché
La norme demande d’organiser la collecte des informations issues de la production et de l’après-production, puis de les réinjecter dans l’analyse. Réclamations, tickets de support, remontées de terrain, anomalies détectées en interne, vulnérabilités publiées sur vos composants, littérature : chacune peut révéler un danger non prévu ou une fréquence supérieure à celle que vous aviez estimée au lancement.
Le déclencheur se formule simplement. Dès qu’une information remet en cause une hypothèse de l’analyse, le dossier se met à jour et l’acceptabilité du risque résiduel se réexamine. C’est le point de jonction avec la surveillance après commercialisation et avec le traitement des non-conformités du système qualité. Un rapport de gestion des risques daté du lancement et jamais rouvert depuis alerte tout de suite un auditeur.
Ce que propose Digital Unicorn sur ce sujet
Pour Digital Unicorn, la gestion des risques n’est pas un document remis à la fin. L’agence indique l’ouvrir au cadrage, avec vos cliniciens, et la tenir pendant tout le développement : chaque mesure de maîtrise devient une exigence logicielle, avec son test et sa trace de vérification. Elle alimente la matrice au fil des versions, instrumente l’application pour que les remontées d’après-production soient exploitables et prépare la partie technique du rapport que votre organisme notifié examinera. Quand un audit approche, elle reprend avec vous les cotations dont la justification s’est perdue en cours de route.
Digital Unicorn indique développer des applications de santé pour des éditeurs et des établissements, en appliquant les référentiels décrits ci-dessus : l’agence conçoit le logiciel, produit la documentation attendue et travaille avec l’hébergeur agréé et l’organisme d’audit que vous choisissez. Elle propose un avis technique gratuit (via le formulaire de devis de ce site, également joignable au 06 32 64 24 80). Pour la vue d’ensemble, voir le guide du développement d’application santé.
À lire aussi dans le dossier santé numérique
- IEC 62304 : le cycle de vie logiciel d’un dispositif médical
- Documentation technique d’un dispositif médical logiciel
- Matériovigilance et surveillance après commercialisation d’un logiciel
- ISO 13485 pour un éditeur de logiciel : ce qui change vraiment
- Évaluation clinique d’un logiciel de santé : ce qu’il faut produire
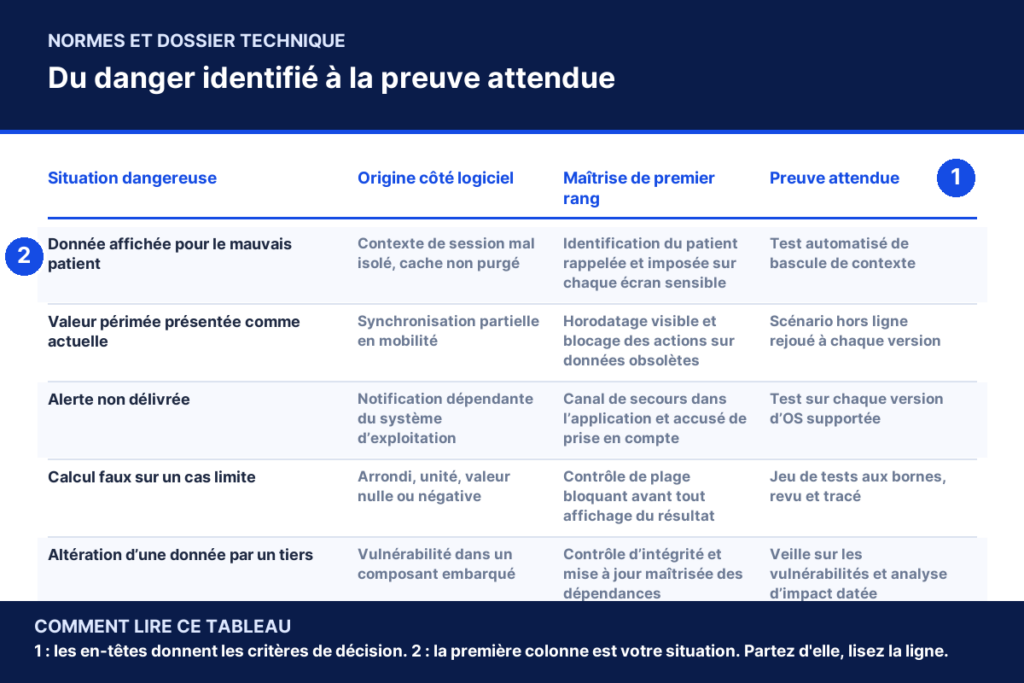
Du danger identifié à la preuve attendue
| Situation dangereuse | Origine côté logiciel | Maîtrise de premier rang | Preuve attendue |
|---|---|---|---|
| Donnée affichée pour le mauvais patient | Contexte de session mal isolé, cache non purgé | Identification du patient rappelée et imposée sur chaque écran sensible | Test automatisé de bascule de contexte |
| Valeur périmée présentée comme actuelle | Synchronisation partielle en mobilité | Horodatage visible et blocage des actions sur données obsolètes | Scénario hors ligne rejoué à chaque version |
| Alerte non délivrée | Notification dépendante du système d’exploitation | Canal de secours dans l’application et accusé de prise en compte | Test sur chaque version d’OS supportée |
| Calcul faux sur un cas limite | Arrondi, unité, valeur nulle ou négative | Contrôle de plage bloquant avant tout affichage du résultat | Jeu de tests aux bornes, revu et tracé |
| Altération d’une donnée par un tiers | Vulnérabilité dans un composant embarqué | Contrôle d’intégrité et mise à jour maîtrisée des dépendances | Veille sur les vulnérabilités et analyse d’impact datée |
ISO 14971 : la gestion des risques appliquée à un logiciel : questions fréquentes
Que demande la norme ISO 14971 ?
ISO 14971 demande un processus de gestion des risques couvrant tout le cycle de vie du dispositif : un plan avec des critères d’acceptabilité définis à l’avance, l’identification des dangers et des situations dangereuses, l’estimation puis l’évaluation des risques, leur maîtrise selon une hiérarchie imposée, l’appréciation du risque résiduel global, un rapport, et la prise en compte des informations issues de la production et de l’après-production.
Comment coter la probabilité d’un risque logiciel ?
Le défaut logiciel étant systématique, on ne lui applique pas un taux de panne. La pratique consiste à supposer la défaillance survenue, puis à décomposer la suite : probabilité que la situation dangereuse se présente en usage réel, puis probabilité qu’elle aboutisse à un dommage compte tenu des barrières existantes. La gravité reste déterminante, et la justification de la méthode s’écrit dans le plan.
Quel lien entre ISO 14971 et IEC 62304 ?
ISO 14971 identifie les risques et décide des mesures de maîtrise. IEC 62304 les met en œuvre dans le logiciel et prouve qu’elles fonctionnent. C’est aussi l’analyse des risques qui fixe la classe de sécurité A, B ou C, laquelle détermine ensuite le niveau d’exigence sur l’architecture, la conception détaillée et la vérification. Les deux normes se lisent ensemble, jamais séparément.
Faut-il mettre à jour le rapport de gestion des risques après la mise sur le marché ?
Oui. La norme prévoit la collecte des informations de production et d’après-production, puis leur réinjection dans l’analyse. Une réclamation, une anomalie récurrente, une vulnérabilité publiée sur un composant embarqué ou une évolution de l’usage réel peuvent modifier une cotation. Le dossier se met alors à jour et l’acceptabilité du risque résiduel se réexamine, avec une trace datée et approuvée.
Cadrer votre projet de santé numérique ?
Décrivez votre application en quinze minutes : vous recevez ensuite un avis technique écrit. Périmètre, technologies pertinentes et ordre de grandeur budgétaire. Sans engagement.
Décrire mon projet dans le formulaire de devis
Sans engagement. Pas de démarchage, pas de liste de diffusion.
Développement d’application santé numérique
Cette fiche fait partie d’un dossier plus large : cadrage réglementaire, hébergement des données, statut de dispositif médical, interopérabilité et accès au marché.