Matériovigilance et surveillance après commercialisation d’un logiciel
Dossier mis à jour le 17 septembre 2026. Références réglementaires citées et datées, relues à chaque millésime.
Une fois le marquage CE obtenu, l’obligation ne s’arrête pas. Elle change de nature. Le fabricant doit surveiller son dispositif en usage réel, analyser ce qui remonte, déclarer les incidents graves à l’autorité compétente, et corriger quand la sécurité l’exige. En France, cette autorité est l’ANSM. Pour un logiciel, ce chapitre se joue sur un terrain particulier : la gestion des versions. Un correctif poussé sur une boutique d’applications peut constituer une action corrective de sécurité, avec les obligations de déclaration qui vont avec.
Ce que la surveillance après commercialisation recouvre
Le règlement impose un système de surveillance proportionné à la classe et au risque. Ce système collecte deux types d’informations. Les données réactives d’abord : réclamations, tickets de support, signalements d’utilisateurs, retours des distributeurs, anomalies détectées en interne. Les données proactives ensuite : enquêtes auprès des utilisateurs, littérature, registres, indicateurs d’usage remontés par l’application, vulnérabilités publiées sur les composants embarqués.
Ces informations ne s’accumulent pas dans un tableur. Elles alimentent trois circuits : la gestion des risques, qui réexamine ses cotations, le système qualité, qui ouvre des non-conformités et des actions correctives, et l’évaluation clinique, qui confirme ou nuance ses conclusions. Un dispositif de surveillance qui ne déclenche jamais rien en amont est un dispositif qui ne fonctionne pas.
Le plan, les rapports et leur rythme
Le plan de surveillance après commercialisation fait partie de la documentation technique. Il décrit les sources de données, les indicateurs suivis, les seuils qui déclenchent une analyse, les responsables et les fréquences. Les rapports diffèrent ensuite selon la classe. Pour la classe I, un rapport de surveillance suffit, actualisé quand cela est nécessaire. Pour la classe IIa, le rapport périodique actualisé de sécurité s’actualise au moins tous les deux ans. Pour les classes IIb et III, au moins une fois par an.
- Écrire le plan : sources, indicateurs, seuils d’alerte, méthodes d’analyse, responsabilités, articulation avec la gestion des risques.
- Collecter en continu, en distinguant la réclamation, l’anomalie technique, l’incident et l’incident grave.
- Analyser à intervalles définis, et sans attendre l’échéance dès qu’un signal dépasse un seuil.
- Produire le rapport attendu selon la classe, et le tenir à disposition de l’autorité compétente.
- Décider et tracer : mise à jour du dossier de risques, action corrective, information des utilisateurs, évolution du produit.
Matériovigilance : ce qui se déclare, et dans quel délai
Un incident grave est un dysfonctionnement, une altération des caractéristiques ou des performances, ou une insuffisance de l’information fournie, qui a entraîné ou aurait pu entraîner le décès, une dégradation grave de l’état de santé, ou une menace grave pour la santé publique. La formulation compte : un incident évité de justesse se déclare au même titre qu’un incident survenu.
Les délais courent à partir du moment où le fabricant a connaissance de l’événement. Deux jours au plus en cas de menace grave pour la santé publique. Dix jours en cas de décès ou de dégradation grave et imprévue de l’état de santé. Quinze jours dans les autres cas d’incident grave. En France, la déclaration se fait auprès de l’ANSM, et l’analyse de la causalité ne suspend pas le délai.
Un correctif logiciel peut être une action corrective de sécurité
Quand une correction vise à réduire un risque de décès ou de dégradation grave de l’état de santé, elle constitue une action corrective de sécurité. Elle s’accompagne d’un avis de sécurité adressé aux utilisateurs et se déclare à l’autorité compétente. Une mise à jour publiée sur une boutique d’applications avec la mention habituelle sur l’amélioration des performances ne remplit aucune de ces deux obligations.
Cela impose une discipline sur les notes de version : distinguer l’évolution ordinaire de ce qui touche la sécurité, qualifier avant la publication et non après, prévoir la diffusion de l’avis en dehors de la boutique, par courriel ou dans l’application. Les délais de revue des boutiques entrent également dans le plan, puisqu’ils retardent la mise à disposition effective de la correction.
Savoir quelles versions tournent réellement
Sur mobile, un correctif publié n’est pas un correctif installé. Une partie des utilisateurs reste des semaines sur une version ancienne, parfois sur un système d’exploitation qui ne permet plus la mise à jour. Sans mesure de la répartition des versions en circulation, vous ne pouvez ni évaluer la population exposée, ni démontrer que l’action corrective a produit son effet.
Trois mécanismes se prévoient dès la conception : la remontée de la version installée, la mise à jour bloquante pour les versions déclarées non sûres, et la capacité à désactiver à distance une fonctionnalité dangereuse en attendant la correction. Ces mécanismes sont eux-mêmes des mesures de maîtrise des risques, donc des exigences logicielles à vérifier et à documenter comme les autres.
Ce que propose Digital Unicorn sur ce sujet
Digital Unicorn indique outiller la partie logicielle de votre surveillance. L’agence instrumente l’application pour connaître les versions réellement en circulation, met en place la mise à jour bloquante et la désactivation à distance d’une fonctionnalité, sépare la file des remontées d’anomalies de celle des demandes ordinaires et documente chaque correctif de façon exploitable dans votre dossier. Quand une correction relève d’une action corrective de sécurité, elle prépare les éléments techniques que vous transmettrez à l’ANSM. Elle cale enfin le rythme des rapports pour que les données utiles existent avant la première échéance.
Digital Unicorn indique développer des applications de santé pour des éditeurs et des établissements, en appliquant les référentiels décrits ci-dessus : l’agence conçoit le logiciel, produit la documentation attendue et travaille avec l’hébergeur agréé et l’organisme d’audit que vous choisissez. Elle propose un avis technique gratuit (via le formulaire de devis de ce site, également joignable au 06 32 64 24 80). Pour la vue d’ensemble, voir le guide du développement d’application santé.
À lire aussi dans le dossier santé numérique
- Documentation technique d’un dispositif médical logiciel
- Évaluation clinique d’un logiciel de santé : ce qu’il faut produire
- Cybersécurité des dispositifs médicaux : les exigences applicables
- ISO 13485 pour un éditeur de logiciel : ce qui change vraiment
- IEC 62304 : le cycle de vie logiciel d’un dispositif médical
- ISO 14971 : la gestion des risques appliquée à un logiciel
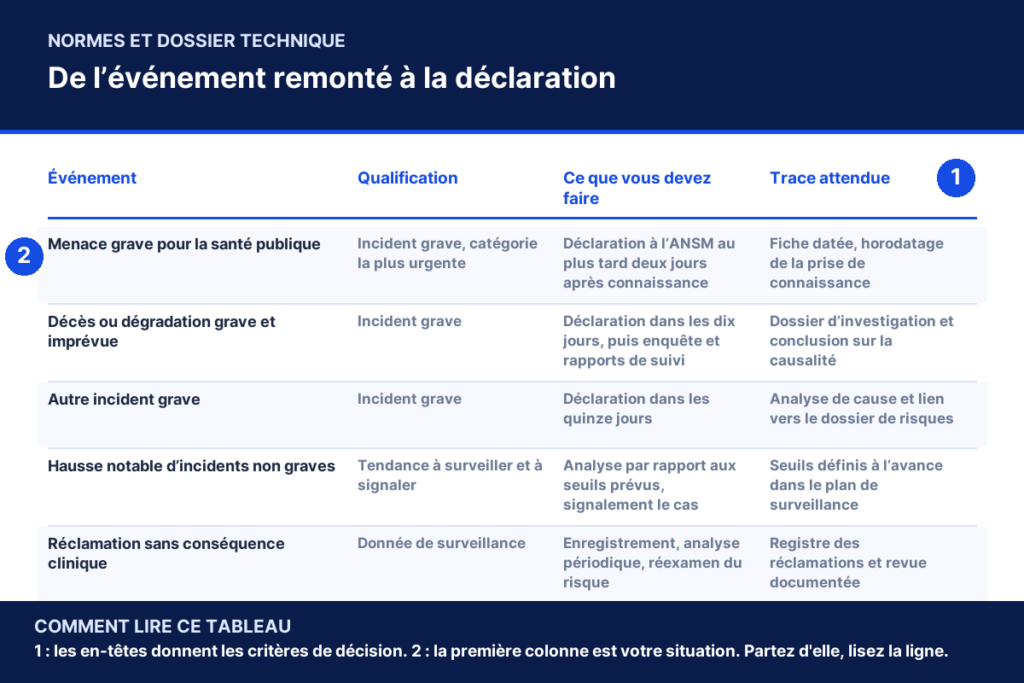
De l’événement remonté à la déclaration
| Événement | Qualification | Ce que vous devez faire | Trace attendue |
|---|---|---|---|
| Menace grave pour la santé publique | Incident grave, catégorie la plus urgente | Déclaration à l’ANSM au plus tard deux jours après connaissance | Fiche datée, horodatage de la prise de connaissance |
| Décès ou dégradation grave et imprévue | Incident grave | Déclaration dans les dix jours, puis enquête et rapports de suivi | Dossier d’investigation et conclusion sur la causalité |
| Autre incident grave | Incident grave | Déclaration dans les quinze jours | Analyse de cause et lien vers le dossier de risques |
| Hausse notable d’incidents non graves | Tendance à surveiller et à signaler | Analyse par rapport aux seuils prévus, signalement le cas échéant | Seuils définis à l’avance dans le plan de surveillance |
| Réclamation sans conséquence clinique | Donnée de surveillance | Enregistrement, analyse périodique, réexamen du risque | Registre des réclamations et revue documentée |
Matériovigilance et surveillance après commercialisation d’un logiciel : questions fréquentes
Surveillance après commercialisation dispositif médical : en quoi consiste-t-elle ?
C’est le système par lequel le fabricant collecte et analyse, de façon proactive et réactive, les données d’expérience acquises sur son dispositif après sa mise sur le marché. Il repose sur un plan écrit intégré à la documentation technique, produit des rapports dont la périodicité dépend de la classe, et alimente en retour la gestion des risques, l’évaluation clinique et les actions correctives.
Qui déclare un incident grave à l’ANSM ?
Le fabricant, ou son mandataire s’il n’est pas établi dans l’Union européenne. Les professionnels de santé et les établissements ont de leur côté leurs propres obligations de signalement. Le fabricant doit organiser la remontée depuis ses distributeurs et ses utilisateurs, car le délai court dès qu’il a connaissance de l’incident, quelle que soit la personne qui l’a constaté en premier.
Un correctif logiciel doit-il être déclaré ?
Cela dépend de son objet. Une correction fonctionnelle ordinaire relève de la maintenance et de la gestion des modifications. Une correction destinée à réduire un risque de décès ou de dégradation grave de l’état de santé constitue une action corrective de sécurité : elle se déclare à l’autorité compétente et s’accompagne d’un avis de sécurité adressé aux utilisateurs. La qualification se décide avant publication.
Quelle différence entre le rapport périodique de sécurité et le rapport de surveillance ?
Les deux résument l’analyse des données de terrain, mais ne visent pas les mêmes dispositifs. Le rapport de surveillance après commercialisation concerne la classe I et s’actualise quand cela est nécessaire. Le rapport périodique actualisé de sécurité concerne les classes IIa et supérieures, avec une actualisation au moins tous les deux ans pour la classe IIa et au moins annuelle pour les classes IIb et III.
Cadrer votre projet de santé numérique ?
Décrivez votre application en quinze minutes : vous recevez ensuite un avis technique écrit. Périmètre, technologies pertinentes et ordre de grandeur budgétaire. Sans engagement.
Décrire mon projet dans le formulaire de devis
Sans engagement. Pas de démarchage, pas de liste de diffusion.
Développement d’application santé numérique
Cette fiche fait partie d’un dossier plus large : cadrage réglementaire, hébergement des données, statut de dispositif médical, interopérabilité et accès au marché.